






thinkphp8 的 {$think} 模板变量之所以可能造成信息泄露,是因为它默认直接映射了 php 的全局超全局数组(如 $_server、$_env)以及常量。攻击者可以通过构造特定的模板变量请求,读取服务器路径、环境变量中的敏感配置(如数据库密码、密钥)或内部运行状态。

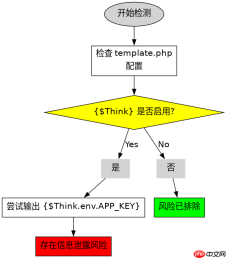
如何确认当前环境是否开启了 {$Think} 变量解析
要确认 ThinkPHP 应用是否暴露了这些变量,最直接的方法是检查模板引擎的配置项 tpl_replace_string 或 auto_render 的行为,并尝试在模板中输出一个已知的敏感环境变量值。如果应用未禁用该功能,攻击者可以直接通过 URL 参数或模板文件引用获取数据。
<?php // 假设这是一个控制器方法,用于测试模板变量
public function testInfo()
{
    // 1. 获取当前 ThinkPHP 版本和配置
    $version = \think\facade\Env::get('app_version', 'unknown');

    // 2. 尝试读取常见的敏感环境变量
    $dbHost = \think\facade\Env::get('database.host', 'not_set');
    $dbPass = \think\facade\Env::get('database.password', 'not_set');

    // 3. 模拟模板渲染时的变量注入点
    // 在实际漏洞利用中,攻击者可能通过 {"Think": $_SERVER} 这样的方式注入
    // 这里我们演示如果启用了 {$Think},攻击者能读到什么

    echo "Server Path: " . $_SERVER['DOCUMENT_ROOT'] . "\n";
    echo "DB Host: " . $dbHost . "\n";
    echo "DB Pass (if exposed): " . $dbPass . "\n";

    // 4. 验证 {$Think} 是否生效
    // 如果模板中有 {$Think.server.DOCUMENT_ROOT},且输出了实际路径,则存在风险
    return view('test');
}
?>
预期结果:如果 {$Think} 可用,上述代码中读取到的 $_SERVER 内容将直接暴露在模板输出中。例如,{$Think.server.PATH_INFO} 会返回当前请求的路径,而 {$Think.env.APP_KEY} 会返回应用密钥。
如何通过配置关闭 {$Think} 变量以修复漏洞
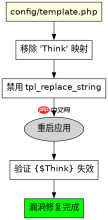
修复该漏洞的核心在于禁用模板引擎对 Think 对象的自动解析。在 ThinkPHP8 中,可以通过修改配置文件 config/template.php 来关闭 tpl_replace_string 中对 Think 的替换,或者在模板引擎初始化时移除 Think 相关的标签解析器。此外,确保 env 目录下的敏感文件不被直接访问也是必要的防御措施。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
<?php // config/template.php
return [
    // 关闭自动替换 Think 对象为模板变量
    'tpl_replace_string' => [
        '__ROOT__' => '',
        '__PUBLIC__' => '/public',
        '__STATIC__' => '/static',
        // 注意:不要包含 'Think' 相关的映射
    ],

    // 或者在模板引擎配置中禁用特定标签
    'taglib_pre_load' => [],

    // 确保模板缓存目录权限正确
    'cache_path' => runtime_path() . 'template',
];
?>
预期结果:应用启动后,模板中再使用 {$Think} 将无法解析出任何内容,或者抛出模板语法错误,从而阻断信息泄露途径。
基于程序中某个输入、条件或结果的具体问题
在 ThinkPHP8 中,如果攻击者能够控制模板文件名或通过文件包含漏洞引入恶意模板,他们可以利用 {$Think} 变量读取任意环境变量。例如,如果 .env 文件未被正确保护,攻击者可以通过 {$Think.env.DB_PASSWORD} 直接获取数据库密码。这种泄露是直接的,因为 Think 对象在模板渲染时被实例化并公开了所有公共属性和方法。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





