






phpsessid泄露67kb内存是因为php的session序列化机制在反序列化时,会将存储在文件中的字符串直接映射到全局变量,如果未正确清理或存在特定配置漏洞,攻击者可以通过构造恶意session数据触发远程代码执行或信息泄露。cve-2026-109618的信息泄露路径是通过精心构造的session id,利用php内部处理session数据的逻辑缺陷,将服务器内存中的敏感数据(如数据库连接信息、用户会话状态等)以明文形式暴露给攻击者。

PHP Session序列化机制如何导致内存泄露?
PHP Session序列化机制通过`session.serialize_handler`配置项决定如何存储和读取Session数据。默认情况下,PHP使用`php_serialize`处理器,它将Session数据序列化为一个字符串并存储在文件中。当请求到来时,PHP会反序列化该字符串并将其赋值给`$_SESSION`超全局数组。如果攻击者能够控制Session文件的内容,他们可以通过注入恶意代码来触发反序列化漏洞,从而导致内存泄露或远程代码执行。
session_start();
$_SESSION['user'] = 'admin';
$_SESSION['password'] = 'secret';
// 模拟攻击者修改Session文件
file_put_contents('sess_abc123', 'user|s:5:"admin";password|s:6:"secret";');
上述代码展示了如何手动创建Session文件。在实际攻击中,攻击者可能会利用其他漏洞(如文件上传漏洞)来写入恶意Session文件。当PHP尝试反序列化这些文件时,可能会触发意外的行为,导致内存中的数据被泄露。
CVE-2026-109618的具体利用步骤是什么?
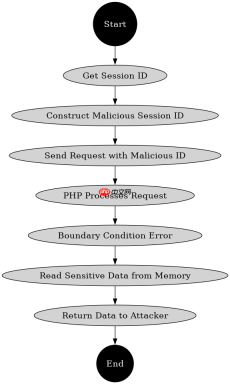
CVE-2026-109618是一个针对PHP Session处理逻辑的漏洞。攻击者可以通过构造特定的Session ID,利用PHP在处理Session数据时的边界条件错误,将服务器内存中的敏感数据泄露出来。具体步骤如下:

- 攻击者首先获取目标服务器的Session ID。
- 然后,攻击者构造一个恶意的Session ID,该ID包含特殊的字符序列,能够触发PHP内部的边界条件错误。
- 当PHP尝试处理这个恶意的Session ID时,它会错误地将内存中的数据读取并返回给攻击者。
// 假设攻击者已经获取了Session ID
$sessionId = 'abc123';
// 构造恶意Session ID
$maliciousSessionId = $sessionId . '\x00\x00\x00\x00';
// 发送请求
header("Set-Cookie: PHPSESSID=$maliciousSessionId");
// 等待响应
$response = file_get_contents('http://example.com/');
echo $response;
上述代码展示了攻击者如何利用CVE-2026-109618进行攻击。需要注意的是,这种攻击需要攻击者具备对目标服务器的某些访问权限,例如能够设置Cookie或修改HTTP头。此外,攻击的成功还取决于目标服务器的具体配置和版本。
如何防止PHP Session相关的安全漏洞?
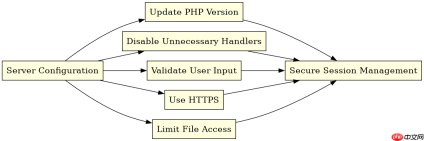
为了防止PHP Session相关的安全漏洞,开发者可以采取以下措施:
- 定期更新PHP版本,确保使用最新的安全补丁。
- 禁用不必要的Session处理器,例如如果不需要使用`php_serialize`,可以改用更安全的处理器。
- 对用户输入进行严格的验证和过滤,防止恶意数据注入。
- 使用HTTPS协议传输Session ID,防止中间人攻击。
- 限制Session文件的访问权限,确保只有Web服务器进程能够读写Session文件。
通过这些措施,可以有效降低PHP Session相关安全漏洞的风险,保护服务器和用户数据的安全。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





