






排查共享内存里的opcache是否已被109619污染,最直接的办法是检查当前运行环境中是否存在名为 109619 的缓存文件,并确认其内容是否被恶意篡改。如果该文件存在且包含非预期的php代码(如webshell),则说明已遭污染。具体做法是进入opcache配置的缓存目录(通常为 /dev/shm/php-cgi-opcache 或类似路径),查找文件名以 109619 开头的文件,并使用 cat 或 strings 命令查看其内容,判断是否为正常的编译后opcode数据还是可执行的恶意脚本。

如何定位OPcache的缓存目录?
要排查污染,首先必须知道OPcache将编译后的文件存储在哪里。在Linux系统中,OPcache通常使用共享内存(shm)来存储opcode,但也会将持久化的缓存文件写入磁盘,以便在重启后快速加载。这个目录由配置项 opcache.file_cache 指定。如果未设置该选项,则可能只使用内存,此时排查重点应转向内存转储或进程分析;若设置了,则直接检查该目录即可。常见的默认或推荐路径包括 /dev/shm/ 下的子目录,或者自定义的 /var/cache/opcache/ 等。通过执行 php -i | grep opcache.file_cache 可以获取当前环境的具体路径。
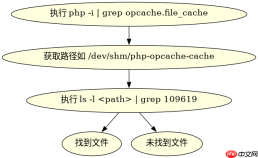
php -i | grep opcache.file_cache
# 输出示例:
opcache.file_cache => /dev/shm/php-opcache-cache
假设查询结果为 /dev/shm/php-opcache-cache,接下来需要列出该目录下所有文件,并筛选出与 109619 相关的条目。可以使用以下命令:
ls -l /dev/shm/php-opcache-cache/ | grep 109619
如果返回空结果,说明在当前缓存目录中不存在名为 109619 的文件,可能未被污染或缓存路径不同。如果找到文件,例如 /dev/shm/php-opcache-cache/109619.cache.php,则需要进一步分析其内容。
如何判断缓存文件是否被恶意篡改?
一旦定位到疑似污染的文件,下一步是验证其内容是否正常。OPcache缓存的是编译后的opcode序列,通常是二进制或半结构化数据,不应直接包含可读的PHP源代码。但如果攻击者注入了恶意代码,可能会在文件中留下明显的特征,如 、eval()、base64_decode() 或常见的Webshell函数名。使用 strings 命令提取文件中的字符串,可以快速发现异常内容。
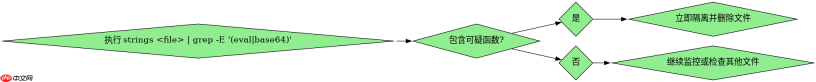
strings /dev/shm/php-opcache-cache/109619.cache.php | grep -E '(eval|base64|system|passthru|shell_exec)'
如果上述命令输出包含可疑函数调用,则基本可以确定文件已被污染。例如,若输出中出现 eval(base64_decode('...')),则表明存在隐藏的执行逻辑。此时应立即隔离该文件,删除或重命名,并重启PHP-FPM或Apache服务以清除内存中的缓存状态。同时,建议检查服务器日志,追溯 109619 文件的来源,可能是通过漏洞上传的恶意脚本触发了OPcache重新编译。
如果OPcache未启用file_cache,如何排查内存中的污染?
在某些安全加固的环境中,管理员可能禁用了 opcache.file_cache,仅依赖共享内存存储opcode。这种情况下,无法通过文件系统直接查找 109619 文件,需转而分析共享内存段。可以使用 ipcs -m 命令查看当前的共享内存段,并结合 shmid 和权限信息,定位属于PHP进程的内存区域。然后,使用 gdb 附加到PHP-FPM或Apache子进程,读取内存内容,搜索字符串 109619 或恶意代码特征。这种方法较为复杂,需要root权限和对进程结构的了解。另一种更简单的替代方案是临时启用 opcache.file_cache,触发相关脚本的重新编译,使缓存落盘,从而便于后续分析。


