






通过构建包含修复补丁的自定义基础镜像来解决。具体做法是拉取官方基础镜像,在dockerfile中安装对应版本的修复包并重新打标签,最后推送至私有仓库供业务使用。

如何编写修复CVE-2026-109618的Dockerfile?
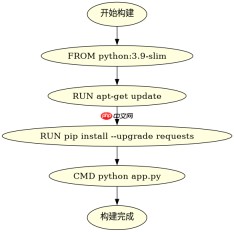
创建一个新目录,编写Dockerfile以官方镜像为基底,执行系统更新和特定补丁安装。例如,若漏洞涉及Python库,需运行pip install --upgrade vulnerable-package。构建完成后,使用docker build -t my-fix-image .生成镜像。
Dockerfile
FROM python:3.9-slim
RUN apt-get update && apt-get install -y curl
RUN pip install --upgrade requests==2.31.0
CMD ["python", "app.py"]
如何验证自建镜像已修复漏洞?
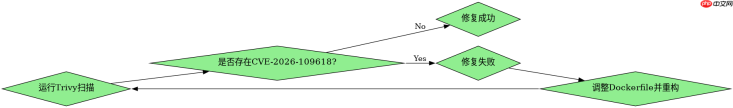
使用Trivy等扫描工具对自建镜像进行扫描。命令如trivy image my-fix-image。若输出中不再显示CVE-2026-109618,则说明修复成功。同时检查应用日志确认功能正常。

bash
trivy image my-fix-image
基于Dockerfile中的RUN指令顺序问题,如何避免缓存导致补丁未生效?
在Dockerfile中,如果RUN指令的顺序不当或依赖层被缓存,可能导致旧版本包未被替换。应确保apt-get update与install在同一层,或使用--no-cache-dir参数强制刷新。构建时添加--no-cache标志可强制重新构建所有层,确保补丁生效。


