






日志包含攻击是什么
日志包含攻击是指利用web服务器将用户请求写入访问日志(如access.log)的特性,通过构造特殊的http请求头或url参数,使恶意代码被持久化记录在日志文件中。当服务器配置了动态包含该日志文件的功能时,攻击者即可触发远程代码执行。

这种攻击的核心在于“写”与“读”的分离。攻击者负责“写”,即发送包含PHP代码的请求;服务器负责“读”,即通过脚本语言(如PHP)的include或require语句读取并执行日志内容。如果服务器没有开启自动解码功能,攻击者通常需要使用URL编码来绕过简单的字符串过滤。
<?php // 假设存在一个页面 display_log.php
$log_file = $_GET['file'];
// 危险操作:直接包含用户输入的文件路径
if (file_exists($log_file)) {
    include $log_file;
} else {
    echo "File not found";
}
?>
上述代码展示了典型的漏洞场景。攻击者只需将`file`参数指向`access.log`,即可执行其中记录的恶意代码。为了防止此类攻击,应严格校验文件路径,避免直接使用用户输入作为文件包含的目标,或者禁用日志文件的直接访问权限。
access.log怎么被利用GetShell
利用access.log获取Shell的关键步骤是:首先向目标服务器发送包含Webshell代码的HTTP请求,确保代码被写入日志;其次,找到服务器上能够包含或读取该日志文件的入口点;最后,通过该入口点触发日志内容的执行,从而获得服务器控制权。
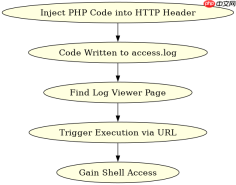
具体操作中,攻击者通常会使用Burp Suite等工具修改HTTP请求头,例如User-Agent字段,注入类似``的代码。一旦请求成功,这段代码就会出现在access.log中。接下来,攻击者需要寻找一个能包含日志的页面,比如前面提到的`display_log.php`,并通过访问`http://target/display_log.php?file=/var/log/apache2/access.log`来执行Webshell。

将 WCAG 2 AA 无障碍标准应用于设计系统、UI 组件和网页——通过可运行的验证器进行对比度计算,采用设计 token 模式使颜色天生可访问,设定排版和焦点状态规则,并提供语义检查清单。适用于构建或审查 UI。
<?php // 模拟一个简单的日志查看器
function viewLog($path) {
    if (strpos($path, '..') !== false || strpos($path, '/') === 0) {
        die("Invalid path");
    }
    // 仍然可能存在逻辑漏洞,如果路径校验不严谨
    $content = file_get_contents($path);
    echo nl2br(htmlspecialchars($content));
}
viewLog($_GET['log']);
?>
在上述代码中,虽然加入了简单的路径检查,但如果攻击者能够控制相对路径,或者服务器运行环境允许访问绝对路径,依然可能突破限制。更安全的做法是完全禁止用户指定文件路径,而是预设允许的日志文件列表,并使用白名单机制进行校验。
基于程序中某个输入、条件或结果的具体问题
在日志包含攻击中,一个关键的具体问题是:如何确保注入的代码在日志中被正确解析并执行,而不是被当作普通文本显示?这取决于服务器的字符集设置和日志格式配置。
如果服务器使用的是UTF-8编码,而攻击者注入的是GBK编码的代码,可能会导致乱码,从而无法执行。此外,某些Web服务器会对特殊字符进行转义,使得PHP标签失效。因此,攻击者需要针对具体的服务器环境调整注入策略,例如使用URL编码或分号截断等技术。
<?php // 验证日志包含攻击中的编码问题
$encoding = 'UTF-8';
$payload = '<?php phpinfo(); ?>';
// 如果服务器期望GBK编码,这里可能会失败
$encoded_payload = mb_convert_encoding($payload, $encoding, 'GBK');
echo $encoded_payload;
?>
为了解决这个问题,开发者应在代码中明确指定编码转换规则,并在日志记录前对输入进行严格的过滤和消毒。同时,定期审计日志文件的访问权限,确保只有必要的系统进程才能读取,从而降低被利用的风险。


