






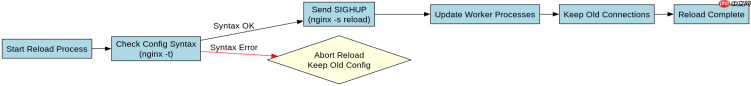
在非 root 权限下平滑重载 nginx,核心做法是修改配置文件后执行 nginx -s reload。该命令通过向主进程发送 sighup 信号实现,无需重启服务即可加载新配置。前提是启动 nginx 的用户对配置文件和日志目录拥有读写权限,且当前用户能访问主进程的 pid 文件。
如何验证重载是否成功
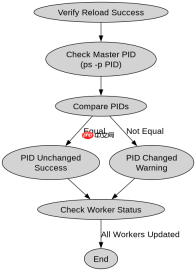
验证重载成功的关键是检查主进程 ID 是否保持不变,同时工作进程已更新。执行 ps -p $(cat /path/to/nginx.pid) -o pid= 确认主进程存活,再观察工作进程数量及状态。若配置语法有误,reload 会失败并保留旧配置,不会中断现有连接。
#!/bin/bash
# 假设 nginx 由 user1 启动,PID 文件在 /tmp/nginx.pid
NGINX_PID_FILE="/tmp/nginx.pid"

# 1. 检查配置文件语法
nginx -t -c /etc/nginx/nginx.conf
if [ $? -ne 0 ]; then
    echo "Config test failed, aborting reload."
    exit 1
fi

# 2. 获取主进程 PID
MASTER_PID=$(cat $NGINX_PID_FILE)
OLD_MASTER_PID=$MASTER_PID

# 3. 发送重载信号
nginx -s reload -c /etc/nginx/nginx.conf

# 4. 等待并验证
sleep 2
NEW_MASTER_PID=$(cat $NGINX_PID_FILE)

if [ "$OLD_MASTER_PID" = "$NEW_MASTER_PID" ]; then
    echo "Reload successful: Master PID $OLD_MASTER_PID remains active."
else
    echo "Warning: Master PID changed from $OLD_MASTER_PID to $NEW_MASTER_PID."
fi
非 root 用户遇到权限拒绝怎么办
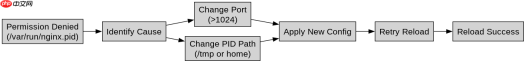
当非 root 用户执行 nginx -s reload 时,如果提示权限错误,通常是因为无法写入 PID 文件或绑定低端口(如 80/443)。解决方法是将监听端口改为 1024 以上,并将 PID 文件路径改为用户有写权限的目录(如 /tmp 或用户家目录)。此外,确保 Nginx 以该用户身份启动,而非 root。

# 修改 nginx.conf 中的关键配置
user user1; # 指定非 root 用户
worker_processes 1;

error_log /home/user1/logs/error.log warn;
pid /home/user1/nginx.pid; # 使用用户可写目录

events {
    worker_connections 1024;
}

http {
    server {
        listen 8080; # 使用高位端口,避免权限问题
        server_name localhost;
        location / {
            root /home/user1/www;
        }
    }
}
基于 PID 文件位置的具体问题
如果 PID 文件位于 /var/run/nginx.pid,非 root 用户默认无权读取或写入。必须将 pid 指令指向用户有权限的路径,例如 /tmp/nginx.pid。否则,nginx -s reload 将无法定位主进程,导致操作失败。这是非 root 部署中最常见的配置陷阱。


