






在 nginx 中拆分多配置文件的核心做法是使用 include 指令,将主配置(如 nginx.conf)中的逻辑分散到多个子文件中。具体操作是在主配置文件的对应上下文块内写入 include /path/to/file.conf;,nginx 会在加载时将该文件内容原样展开并合并解析。这样做可以将不同虚拟主机、反向代理或全局设置隔离开,便于管理和维护。

如何按虚拟主机拆分 server 块
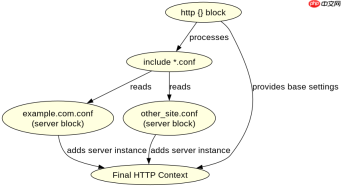
将每个域名的 server 块独立成文件,并在主配置的 http 块中引入。例如创建 /etc/nginx/conf.d/example.com.conf 存放特定域名配置,然后在 nginx.conf 的 http 段添加 include /etc/nginx/conf.d/*.conf;。这样 Nginx 启动时会读取所有匹配的文件,每个文件定义一个独立的服务器监听实例,互不干扰。
events {
    worker_connections 1024;
}

http {
    include       mime.types;
    default_type  application/octet-stream;

    # 引入所有 conf.d 目录下的配置文件
    include /etc/nginx/conf.d/*.conf;
}
假设 /etc/nginx/conf.d/example.com.conf 的内容为:
server {
    listen 80;
    server_name example.com;
    location / {
        proxy_pass http://backend;
    }
}
当 Nginx 重新加载配置时,它会先解析 nginx.conf,遇到 include 时将其替换为上述 server 块的内容,最终形成一个完整的 http 上下文,包含默认的 MIME 类型设置和自定义的虚拟主机配置。

如何分离全局参数与路由规则
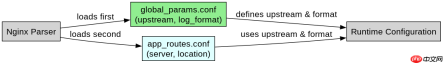
将全局通用的设置(如日志格式、缓存路径、上游服务器定义)放在一个单独的全局配置文件中,而将具体的路由逻辑放在另一个文件中。在主配置中,先引入全局文件,再引入路由文件。这种结构确保了全局变量在所有虚拟主机中可用,同时保持了路由规则的清晰性。例如,创建一个 global_params.conf 定义 upstream 和 log_format,然后在 nginx.conf 中按顺序引入它们。
# global_params.conf
upstream backend {
    server 127.0.0.1:8080;
}

log_format main '$remote_addr - $remote_user [$time_local] "$request"';

# app_routes.conf
server {
    listen 80;
    server_name app.example.com;

    access_log /var/log/nginx/app.log main;

    location /api {
        proxy_pass http://backend;
    }
}
在上述结构中,global_params.conf 定义了 upstream backend 和 log_format main。当 app_routes.conf 被引入时,它可以直接引用这些已定义的全局变量。如果修改了后端服务器的 IP 地址,只需更新 global_params.conf,所有引用该 upstream 的虚拟主机都会自动生效,无需逐个修改路由文件。
include 指令在嵌套上下文中如何处理冲突
当 include 指令位于嵌套的上下文(如 location 或 if 块)中时,其行为取决于上下文的作用域。如果在 server 块中 include 了一个包含另一个 server 块的文件,Nginx 会报错,因为 server 块不能嵌套。但如果 include 的是 location 块或普通指令,则会被直接插入到当前上下文中。若被引入的文件中定义了与当前上下文同名的指令,通常后出现的值会覆盖先前的值,或者根据指令类型决定是追加还是替换。例如,在 location 中 include 一个包含 proxy_set_header 的文件,该头信息将被添加到当前的 location 配置中。


