






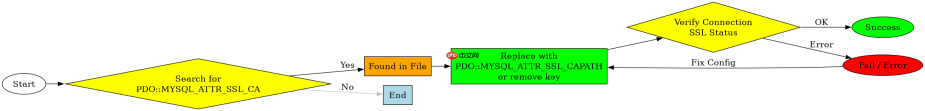
php 8.5 将 pdo::mysql_attr_ssl_ca 标记为废弃,是因为 mysql 驱动内部已统一使用 pdo::mysql_attr_ssl_verify_server_cert 配合证书路径来管理 ssl/tls 连接。批量修复的核心做法是:在初始化 pdo 实例前,通过正则或 ast 扫描定位所有包含该常量的代码,将其替换为 pdo::mysql_attr_ssl_ca 对应的值赋给 pdo::mysql_attr_ssl_capath(如果只传目录)或直接移除该键并依赖默认行为(推荐)。具体而言,若原代码传递的是 ca 证书文件路径,应改为设置 pdo::mysql_attr_ssl_capath 指向该文件所在目录,或者直接使用 pdo::mysql_attr_ssl_verify_server_cert => true 并确保系统信任库包含该 ca。这样做能消除 deprecation 警告,同时保持 ssl 验证的安全机制。
如何识别项目中所有使用旧常量的位置
要批量修改,首先需要准确找到所有引用了 PDO::MYSQL_ATTR_SSL_CA 的文件。可以使用 grep 命令在项目根目录下搜索,或者编写一个简单的 PHP 脚本利用 Tokenier 进行静态分析。推荐使用命令行工具 grep -r 'PDO::MYSQL_ATTR_SSL_CA' . --include=*.php 快速列出所有涉及的文件和行号。这一步是为了确保不遗漏任何数据库连接配置,无论是硬编码在配置文件里,还是动态构建的数组中。
grep -rn "PDO::MYSQL_ATTR_SSL_CA" ./src/ ./config/ --include="*.php"
执行上述命令后,你会得到类似如下的输出列表,每个条目都指出了具体的文件和行号:
./config/database.php:45:    PDO::MYSQL_ATTR_SSL_CA => '/path/to/ca-cert.pem',
./src/Database/Connection.php:120:        $options[PDO::MYSQL_ATTR_SSL_CA] = $caPath;
拿到这些位置后,就可以针对性地进行替换。对于硬编码的配置数组,直接编辑文件即可。对于动态构建的逻辑,需要检查变量赋值的地方。例如,在 Connection.php 中,需要将 $options[PDO::MYSQL_ATTR_SSL_CA] 的赋值逻辑调整为新的属性名或移除。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
替换策略与代码变更示例
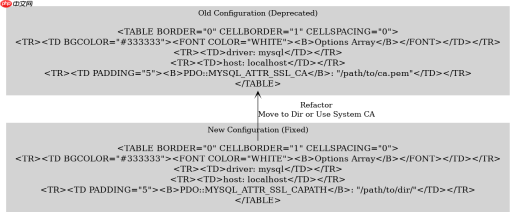
确定位置后,具体的代码替换策略取决于你希望如何处理 SSL 验证。MySQL 8 驱动建议将 CA 证书路径视为“证书颁发机构证书的路径”,但在新版 API 中,更倾向于使用 PDO::MYSQL_ATTR_SSL_CAPATH 来指定包含 CA 证书的目录,或者直接使用系统默认的 CA 存储。如果原来的代码是:'PDO::MYSQL_ATTR_SSL_CA' => '/etc/mysql/certs/ca.pem',这通常意味着指定了一个具体的证书文件。在新版中,如果该文件是一个单独的 PEM 文件,你可以尝试将其放入一个目录,并将 PDO::MYSQL_ATTR_SSL_CAPATH 设置为该目录。但更常见的情况是,许多框架允许直接传入文件路径作为 CA 选项,而在 PHP 8.5+ 中,这个行为被弃用,转而要求使用 PDO::MYSQL_ATTR_SSL_VERIFY_SERVER_CERT 来开启验证,并通过系统信任库或 PDO::MYSQL_ATTR_SSL_CAPATH 来提供 CA 集合。
最稳妥的批量替换方案是将 PDO::MYSQL_ATTR_SSL_CA 替换为 PDO::MYSQL_ATTR_SSL_CAPATH,并将值从单个证书文件路径改为该文件所在的目录。如果无法改变目录结构,另一种做法是直接删除 PDO::MYSQL_ATTR_SSL_CA 这一项,并确保你的服务器环境已经安装了正确的 CA 证书到系统信任库中,这样 PDO 会自动使用系统默认的 CA 进行验证。以下是一个简单的 PHP 脚本,用于演示如何重构一个典型的数据库配置数组:
<?php // 原始配置
$config = [
    'driver'   => 'mysql',
    'host'     => 'localhost',
    'dbname'   => 'testdb',
    'user'     => 'root',
    'password' => '',
    PDO::MYSQL_ATTR_SSL_CA => '/var/lib/mysql-files/ca.pem',
];

// 修复后的配置
$newConfig = [
    'driver'   => 'mysql',
    'host'     => 'localhost',
    'dbname'   => 'testdb',
    'user'     => 'root',
    'password' => '',
    // 方法一:使用 CAPATH 指向证书所在目录
    PDO::MYSQL_ATTR_SSL_CAPATH => '/var/lib/mysql-files/',
    // 方法二:如果只需验证服务端证书,可显式开启验证并使用系统 CA
    // PDO::MYSQL_ATTR_SSL_VERIFY_SERVER_CERT => true,
];

print_r($newConfig);
?>
运行上述脚本,输出将显示新的配置数组,其中不再包含已废弃的 PDO::MYSQL_ATTR_SSL_CA 键,而是使用了 PDO::MYSQL_ATTR_SSL_CAPATH。这种方式确保了代码在 PHP 8.5 及更高版本中不会触发 deprecation 警告,同时保持了 SSL 连接的安全性。
基于 PDO 初始化时 SSL 选项冲突的具体问题
在批量修改过程中,可能会遇到一个具体问题:当同时设置了 PDO::MYSQL_ATTR_SSL_CA 和 PDO::MYSQL_ATTR_SSL_CAPATH 时,或者在移除旧选项后未正确配置新选项,导致连接失败或安全级别下降。例如,如果原代码仅依赖 PDO::MYSQL_ATTR_SSL_CA 来指定特定的私有 CA,而移除该选项后没有设置 PDO::MYSQL_ATTR_SSL_CAPATH 或更新系统信任库,PDO 可能无法找到有效的 CA 证书,从而导致 SSL 握手失败。此外,如果错误地保留了 PDO::MYSQL_ATTR_SSL_CA 并同时添加了 PDO::MYSQL_ATTR_SSL_VERIFY_SERVER_CERT,在某些 MySQL 驱动版本中可能会产生冲突或忽略其中一个设置。因此,在修改代码后,必须逐一测试数据库连接,确保 SSL 验证正常工作。可以通过打印 PDO 实例的属性或使用 SHOW VARIABLES LIKE '%ssl%'; SQL 语句来验证当前的 SSL 状态,确保连接确实使用了加密且验证了服务器证书。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


