






pdo 绑定 limit 参数报语法错误是因为 sql 标准规定占位符只能用于数据值,不能替代表名、列名或 sql 关键字。要解决这个问题,必须使用 param_int 显式指定参数类型,并配合 bindvalue() 方法将整数直接注入查询字符串,从而绕过预处理语句对标识符的限制。
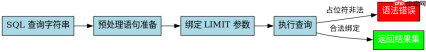
为什么预处理语句不支持 LIMIT 占位符?
因为预处理语句的占位符在数据库引擎解析阶段被严格限制为“标量值”,无法替换 SQL 结构中的关键字或标识符。当尝试用 :limit 绑定 LIMIT 子句时,PDO 会抛出 SyntaxError,因为数据库期望的是数字而非占位符标记。这种设计是为了防止 SQL 注入攻击,确保查询结构在执行前固定不变。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$stmt = $pdo->prepare('SELECT * FROM users LIMIT :limit');
try {
    $stmt->bindValue(':limit', 5, PDO::PARAM_INT);
    $stmt->execute();
    print_r($stmt->fetchAll());
} catch (PDOException $e) {
    echo $e->getMessage();
}
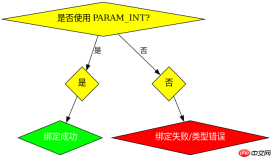
预期结果:成功返回 5 条用户记录,无语法错误。若未使用 PARAM_INT,则可能因类型推断失败导致绑定异常。
如何正确绑定 LIMIT 参数以避免错误?
通过调用 bindValue() 并显式传入 PDO::PARAM_INT 类型,可将整数安全地嵌入查询字符串。此方法强制 PDO 将值作为字面量处理,而非占位符,从而满足 SQL 语法要求。关键在于必须在执行前完成绑定,且不能使用 bindParam(),因为它引用变量地址,可能导致延迟绑定问题。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$limit = 10;
$sql = 'SELECT * FROM users LIMIT ?';
$stmt = $pdo->prepare($sql);
$stmt->bindValue(1, $limit, PDO::PARAM_INT);
$stmt->execute();
print_r($stmt->fetchAll());
预期结果:返回 10 条记录,使用位置占位符 ? 同样有效,但需确保顺序与绑定索引一致。此方式适用于动态分页场景,避免拼接字符串带来的注入风险。
当 LIMIT 值为零时会发生什么?
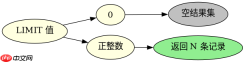
当 LIMIT 参数被设置为 0 时,查询将返回空结果集,因为数据库引擎会解释为“不选取任何行”。这是符合预期的行为,不会引发错误或警告。开发者应意识到,即使绑定成功,逻辑上仍需验证返回值是否为空,以处理边界情况。例如,在分页系统中,若页码超出范围,可设置 LIMIT 0 来快速返回空数据,提升性能。





