






pdo的quote()和预处理(prepared statements)的核心区别在于sql注入防护的机制与安全性:预处理通过数据库协议将sql结构与数据分离,是防止注入的唯一可靠手段;而quote()仅对字符串进行转义,无法防御所有类型的注入攻击。在实际开发中,绝大多数场景都应使用预处理,只有在极少数需要动态生成sql标识符(如表名、列名)且无法通过白名单校验的场景下,才考虑使用quote()或手动验证。
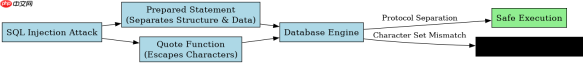
预处理如何分离SQL结构与数据
预处理语句在发送SQL模板时不包含实际数据,数据库先编译执行计划,随后再绑定参数。这种机制确保了数据永远被视为值而非可执行代码,从而彻底阻断注入路径。开发者只需使用占位符(命名或问号)并调用bindParam或execute传入参数即可。
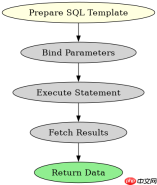
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$stmt = $pdo->prepare('SELECT * FROM users WHERE username = :username AND status = :status');
$stmt->execute([':username' => $inputUser, ':status' => 'active']);
$results = $stmt->fetchAll();
// 预期结果:$results 为数组,包含匹配的用户记录,无注入风险
quote()的转义局限性与适用边界
quote()方法会对字符串添加引号并对内部特殊字符进行转义,但它依赖于当前连接的字符集设置。如果字符集配置不当(如UTF-8被错误识别),仍可能发生宽字节注入。此外,它不能处理数字类型或布尔值的自动转换,且无法用于非字符串字面量。因此,它仅适用于那些必须拼接进SQL但无法预处理的标识符,且必须配合严格的白名单逻辑使用。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$tableName = 'users'; // 假设来自用户输入,需先经过白名单校验
$safeTable = $pdo->quote($tableName);
$sql = "SELECT * FROM $safeTable LIMIT 10";
$stmt = $pdo->query($sql);
// 注意:此处仅为演示quote用法,实际生产中应直接校验$tableName是否在允许列表中,而非依赖quote
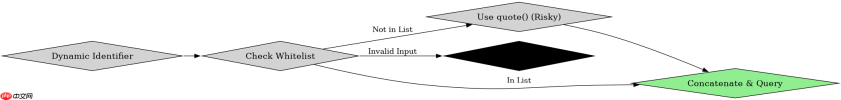
动态标识符拼接时的安全校验实践
当SQL语句中的表名或列名由外部输入决定时,预处理无法直接使用,因为占位符只能用于值。此时,正确的做法不是盲目使用quote(),而是建立允许使用的标识符白名单,并在代码中进行严格比对。只有当输入完全匹配白名单中的某个项时,才将其拼接到SQL字符串中。若输入不在白名单内,应抛出异常或拒绝请求。这种基于白名单的硬编码校验比任何转义都更安全,因为它从根本上消除了非法标识符进入SQL的可能性。





