






存储型xss危害最大,因为它将恶意脚本持久化到服务器数据库中,导致所有访问该页面的用户都会中招,无需诱导点击即可自动执行。在评论区场景中,防御的核心是双重保险:后端入库前进行html实体编码(如将`

为什么存储型比反射型更危险
存储型XSS的致命点在于“一次写入,多次受害”。攻击者只需提交一次恶意数据,服务器就会将其存入数据库。此后,任何用户只要浏览包含该数据的页面,浏览器就会解析并执行这段脚本。相比之下,反射型XSS需要攻击者构造特定链接并诱导用户点击,受害者范围受限且依赖社会工程学。存储型XSS往往潜伏期长,影响范围广,甚至能窃取管理员Cookie或接管账户,因此被OWASP列为高危漏洞。
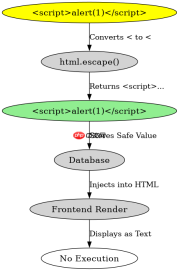
Python后端如何对评论进行安全编码
在Python Web开发中,防止存储型XSS最直接的方法是使用标准库中的`html`模块对输入数据进行转义。以Flask框架为例,当用户提交评论内容时,后端不应直接保存原始字符串,而应先调用`html.escape()`处理。这样,尖括号等HTML特殊字符会被转换为安全的实体编码,存入数据库后,即使前端直接渲染,浏览器也不会将其识别为标签。以下代码展示了这一完整流程:
import html
from flask import Flask, request, render_template_string

app = Flask(__name__)

# 模拟数据库存储
db_comments = []

@app.route('/comment', methods=['POST'])
def add_comment():
    raw_input = request.form.get('content', '')
    # 关键步骤:入库前转义
    safe_content = html.escape(raw_input)
    db_comments.append(safe_content)
    return 'Comment saved'

@app.route('/view')
def view_comments():
    # 前端模板中直接使用已转义的内容
    # 注意:如果前端使用{{ }}语法,Flask默认会转义,但显式处理更安全
    return render_template_string('<div>{{ comment }}</div>', comment=db_comments[-1] if db_comments else '')

if __name__ == '__main__':
    app.run(debug=True)
预期结果:当用户输入`<script>alert(1)</script>`时,数据库中存储的是`<script>alert(1)</script>`,页面显示为纯文本,不会弹出警告框。
基于输入<script>alert(1)</script>的具体验证
针对具体的恶意输入`<script>alert(1)</script>`,我们可以验证上述防御机制的有效性。在Python环境中,`html.escape('<script>alert(1)</script>')`的返回值是`<script>alert(1)</script>`。这个字符串包含的是HTML实体,而非原始标签。当它被嵌入到HTML文档的`
`中时,浏览器解析器会将其解码为可见字符,而不是执行脚本。这证明了通过后端转义,可以将潜在的XSS载荷转化为无害的文本数据,彻底阻断执行路径。


