






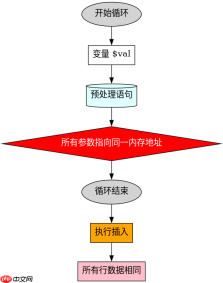
pdo的bindvalue和bindparam核心区别在于绑定值的时机:bindvalue在调用时立即将值拷贝到预处理语句中,而bindparam则保留对变量的引用,直到执行execute()时才读取变量当前的值。引用传值的陷阱在于,如果你在循环中使用bindparam并重复使用同一个变量名来绑定参数,由于所有参数都指向内存中的同一个地址,最终执行时会发现所有参数都变成了该变量最后一次被赋予的值。
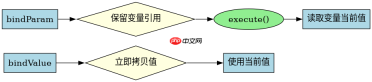
bindValue与bindParam的绑定机制差异
这两个方法在处理静态或独立变量时表现一致,但在处理动态数据流时行为截然不同。bindValue接受一个值作为第三个参数,PDO会直接复制这个值存入内部缓冲区。这意味着后续修改变量不会影响已绑定的查询。相反,bindParam要求第三个参数必须是引用(通过&传递),它存储的是变量的内存指针。这种设计允许你在绑定后、执行前修改变量值,从而改变SQL语句的实际内容,但也正是这种“延迟求值”的特性导致了常见的逻辑错误。
$pdo = new PDO('sqlite::memory:');
$pdo->exec('CREATE TABLE test (val INTEGER)');

// 使用 bindValue:值被立即复制
$stmt = $pdo->prepare('INSERT INTO test VALUES (:val)');
$val = 10;
$stmt->bindValue(':val', $val);
$val = 99; // 修改原变量
$stmt->execute(); // 插入的是 10

// 使用 bindParam:保留引用
$stmt2 = $pdo->prepare('INSERT INTO test VALUES (:val)');
$val2 = 20;
$stmt2->bindParam(':val', $val2);
$val2 = 88; // 修改原变量
$stmt2->execute(); // 插入的是 88
循环中复用变量导致的引用陷阱
当开发者尝试在循环中批量插入数据时,如果错误地使用了bindParam且未为每次迭代创建新的变量作用域,就会触发引用陷阱。因为bindParam绑定的是变量本身而非其值,循环结束后,所有预处理的参数占位符都会指向循环变量最终的那个状态。要解决这个问题,要么在循环内使用bindValue,要么确保每次迭代都绑定到一个全新的变量实例,或者在execute之前重置变量。这种陷阱在构建批量导入脚本或多条件过滤查询时尤为隐蔽,因为它不会抛出语法错误,只会产生错误的业务数据。
$pdo = new PDO('sqlite::memory:');
$pdo->exec('CREATE TABLE users (name TEXT, age INTEGER)');

$data = [['Alice', 25], ['Bob', 30]];
$stmt = $pdo->prepare('INSERT INTO users VALUES (:name, :age)');

// 错误示范:bindParam 导致引用陷阱
foreach ($data as $row) {
    $stmt->bindParam(':name', $row[0]);
    $stmt->bindParam(':age', $row[1]);
    $stmt->execute();
}
// 结果:表中两条记录都是 ['Bob', 30]

// 正确示范:使用 bindValue 避免引用
foreach ($data as $row) {
    $stmt->bindValue(':name', $row[0]);
    $stmt->bindValue(':age', $row[1]);
    $stmt->execute();
}
为什么execute()是触发引用的关键时刻
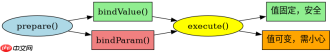
理解这一机制的关键在于execute()方法的执行流程。对于bindParam绑定的参数,PDO在准备阶段(prepare)并不获取值,而是建立连接。只有当execute()被调用时,PDO才会沿着引用指针去读取当前变量的值。如果在execute()之前,变量被其他代码修改,或者在循环中被覆盖,那么实际执行的SQL就会发生变化。这种设计在某些高级场景下很有用,比如根据用户输入动态调整查询参数而不需要重新prepare语句,但在大多数常规开发中,它增加了心智负担。因此,除非明确需要延迟绑定值,否则推荐使用更直观、更安全的bindValue。





