






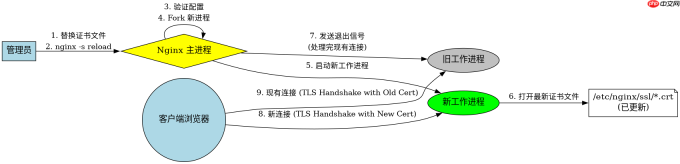
linux 中 nginx 平滑重载时 ssl 证书更新会自动加载,核心做法是替换证书文件后执行 nginx -s reload。该命令触发主进程重新读取配置文件并建立新的工作进程,新进程在初始化时会打开最新的证书文件句柄,而旧的工作进程继续处理完现有连接后再退出,从而实现无中断的证书热更新。
Nginx 主进程与工作进程在重载时的具体分工是什么
平滑重载时,Nginx 的主进程负责解析配置和启动新进程,工作进程负责实际的网络 I/O。当收到 SIGHUP 信号(即
.crt
和 .key 文件覆盖到 /etc/nginx/ssl/ 目录下后,执行 nginx -s reload。Nginx 主进程会重新打开这两个文件描述符。由于 Linux 的文件系统特性,只要文件名不变,只是内容被替换,新打开的文件句柄就会指向最新的数据块。因此,新启动的工作进程自然加载了新的证书内容,而无需重启整个服务。
SSL 会话缓存(Session Cache)在重载期间如何处理
在平滑重载过程中,SSL 会话缓存的处理方式取决于配置类型。如果使用内存中的会话缓存(如 ssl_session_cache shared:SSL:10m;),新启动的工作进程会继承主进程的部分状态或独立初始化,但通常建议在主进程级别管理会话缓存以避免竞争。然而,更关键的是客户端侧的会话复用。当服务器证书变更时,客户端之前缓存的旧会话 ID 将失效,因为新证书指纹不同。因此,即使服务器平滑重载,客户端在下次连接时也会进行完整的 TLS 握手,使用新的证书。这意味着平滑重载不会导致已缓存会话的“错用”,因为密码学上的不匹配会强制重新协商。对于基于磁盘的会话缓存,新进程会读取新的缓存文件,但由于证书指纹变化,旧缓存条目在验证阶段会被丢弃,不影响安全性。

# 检查当前运行的 Nginx 进程
ps -ef | grep nginx

# 模拟证书更新(假设已有新证书文件 new.crt)
cp new.crt /etc/nginx/ssl/example.com.crt

# 发送重载信号
nginx -s reload

# 验证新证书是否生效(需要等待几秒让新进程完全接管)
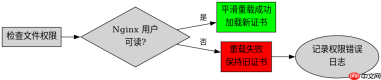
openssl s_client -connect example.com:443 -servername example.com <p>通过上述脚本流程,可以验证重载后的效果。首先查看进程列表确认 Nginx 正在运行。接着替换证书文件,这一步是物理层面的更新。然后发送 <code>SIGHUP</code> 信号。最后,使用 <code>openssl s_client</code> 发起一个新的测试连接,并提取返回的证书主题信息。如果输出显示的是新证书的指纹或颁发者信息,则证明新工作进程已成功加载新证书。注意,这个验证必须在新进程启动后进行,因为旧连接仍可能由旧进程响应。通常等待 1-2 秒即可确保大部分新连接由新进程处理。</p><h2>如果证书文件权限错误会导致平滑重载失败吗</h2><p>是的,如果证书文件的权限设置不当,平滑重载可能会失败或导致安全警告。Nginx 工作进程通常以非特权用户(如 <code>www-data</code> 或 <code>nginx</code>)运行。如果 <code>.crt</code> 或 <code>.key</code> 文件的权限过于严格,例如仅 root 可读写,且没有赋予 Nginx 用户读取权限,那么在工作进程尝试打开这些文件时,会因权限不足而报错。此时,<code>nginx -t</code> 配置测试会失败,<code>reload</code> 操作也不会执行,从而保护了现有服务的正常运行。此外,私钥文件 <code>.key</code> 的权限应设置为 600,所有者为 root,但需确保 Nginx 用户有读取权限(这通常通过改变文件组或所有权来实现,或者让 Nginx 以 root 启动后 drop privileges)。如果权限配置正确,平滑重载就能顺利加载新证书;否则,Nginx 会拒绝加载新配置,保持旧证书不变,直到权限问题被修正。</p>





