






磁盘提示拒绝访问,先区分加密锁定、ntfs权限、单位策略与磁盘故障。自己的健康数据盘因旧账户权限导致无法访问时,才处理所有者或访问条目;系统盘、单位管理设备和来源不明的磁盘不要整盘重置权限。更改所有权不会解密bitlocker或efs,也不能修复raw与物理坏盘。
先排除加密和文件系统异常
盘符带锁或要求恢复密钥时,先按BitLocker流程解锁;磁盘管理显示RAW、未分配或容量异常时,转向数据保护。只有个别文件夹被拒绝访问,先检查该文件夹,不扩大到整个磁盘。exFAT、FAT32没有同样的NTFS安全权限页。
在目标数据盘核对权限
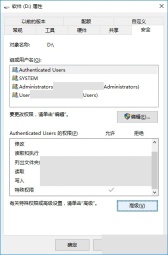
1、右键自己的数据盘选择“属性→安全”,确认对象路径确为目标盘,查看当前账户及所属组的访问条目,再点击“高级”检查所有者和权限来源。修改前保留原有设置记录,账户名不同不一定就代表无权限。
2、单位电脑或存在明确策略限制时请管理员授权。个人数据卷也只授予实际需要的账户和访问范围,不添加Everyone完全控制,不对C盘或Windows目录执行递归权限重置。
旧账户已失效,才考虑更改所有者
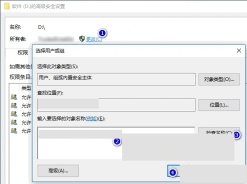
确认数据属于自己且具备管理员权限后,在“高级安全设置”点击所有者旁的“更改”,输入自己的实际账户,点击“检查名称”,核对后再确定。只处理目标数据卷或目录,先不勾选“替换子容器和对象的所有者”;若无法确认原有授权,取消并请管理员处理。
只补足所需的访问权限
(1)取得所有权后仍无法读取时,回到“权限”页点击“添加→选择主体”,选择自己的账户。取得所有权和获得文件访问权限是两件事,不因为所有者已变更就认定全部文件已恢复。
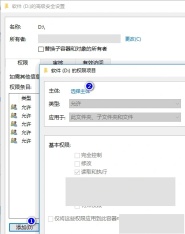
(2)仅为确需访问的个人目录授予读取和列出文件夹内容等必要权限,保存后测试;还需要写入时再按用途授权。不要勾选批量替换全部子对象权限,也不要移除SYSTEM和原有必要条目。仍被拒绝时继续核对明确拒绝项、加密证书或设备策略,不反复扩大权限。





