






9 月安全批次合计修复 11 个 cve,量级不大但覆盖面广,其中既有评级 high 的 soap 无界递归,也有一批 moderate 级别的配置类漏洞。逐条以 php.net changelog-8 与 github advisory 核对后,值得单独列出的有以下几个。
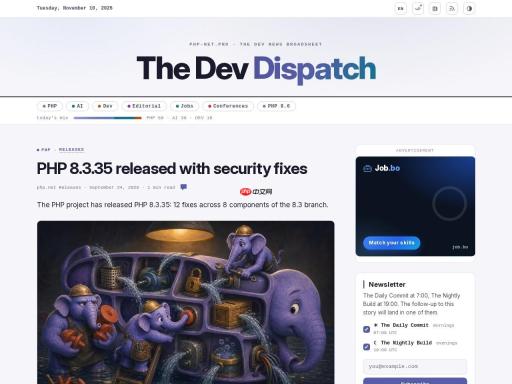
▲ 事件来源页面实时截图:php.net ChangeLog 转载
重点条目
CVE-2026-91768(FPM IPv6 ACL 绕过,memcmp 只比较 12 字节导致地址绕过);CVE-2026-91765(SOAP cleanup_xml_node 无界递归,评级 High);CVE-2026-91766(HTTP 流包装器跟随重定向时跨源凭据泄漏);CVE-2026-93682(空 Location 头越界读);CVE-2026-91767(OpenSSL 堆溢出);CVE-2026-6103(Phar 整数溢出)。
如何核对你的资产
逐条确认扩展启用状态:SOAP 未启用可降低优先级;FPM 依赖 IPv6 白名单的需要重点验证;代码中使用 file_get_contents/http 包装器跟随外部重定向的路径值得排查一遍。
11 个 CVE 的分布
这批修复集中在三类:解析器递归与越界(SOAP、过滤器)、访问控制与凭据处理(FPM ACL、HTTP 流包装器)、以及扩展内的数值与内存操作(pgsql、bcmath、OpenSSL)。三类问题的利用门槛不同,但对已暴露服务而言都可能造成拒绝服务或数据破坏。

一次升级覆盖全部
由于全部修复都进了同一批补丁版本,运维不需要逐个 CVE 判断——直接升级到 8.5.11 / 8.4.26 / 8.3.35 / 8.2.34 即可。升级后建议对照公告逐个确认受影响扩展是否启用,未使用的扩展可在 php.ini 中禁用,从根上缩小攻击面。
▲ 官方公告页配图
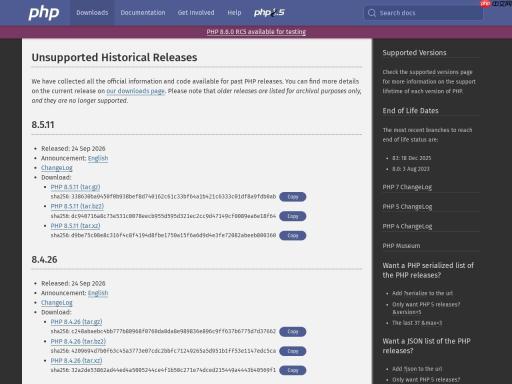
▲ php.net 官方版本页面截图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 补丁修复 |
| 级别 | 高 |
| 日期 | 2026-09-24 |
| 关联编号 | 11 个 CVE,见核心内容 |
| 影响范围 | 8.3 / 8.4 / 8.5 等分支 |
| 核验状态 | 双源交叉核实 |
来源:https://php-net.pro/en/news/php-8-3-35-released-with-security-fixes





