






回看 10 月 21 日那场紧急发布,有一个细节值得所有做安全响应的团队参考:php 安全团队提前一天(10 月 20 日)通过官网预告了次日 14:00 utc 的关键安全发布,明确涉及两个 cvss v4.0 9.2 的严重漏洞,并保留了在细节泄露或出现野外利用时提前发布的权利。
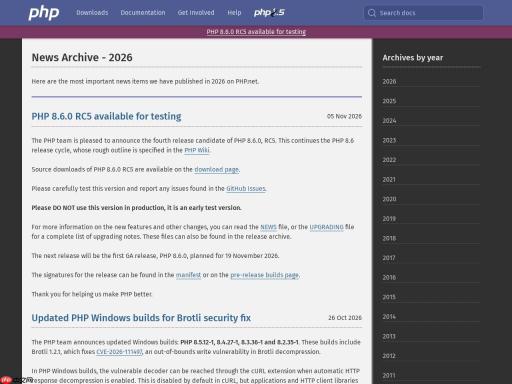
▲ 事件来源页面实时截图:php.net
预警机制的价值
提前 24 小时的预告给了运维团队准备升级窗口的时间,同时不泄露任何技术细节。事实证明两个漏洞的严重性完全配得上这种预警规格。
可借鉴的做法
把自己的安全响应流程对齐这种节奏:预警时先排期、发布时立即验证修复版本、EOL 分支提前准备 backport 编译环境。
提前一天预告意味着什么
官方在正式发布前一天提示「次日将有关键安全发布」,并已知会发行版维护者预留 CVE 编号。这种预告只在影响面大、需要各发行版同步准备时使用——本次对应的是两个 CVSS 9.2 的 RCE,覆盖全部分支。
运维该怎么用这条预告
把预告当作变更窗口的信号:提前冻结发布、准备回滚镜像、在监控里加上 PHP 版本与进程重启告警。正式包发布后按分支选版本升级,并在升级后复测关键业务路径,因为 RCE 修复往往触及请求处理核心逻辑。
预告没兑现怎么办
预告只是意向而非承诺,偶有发布推迟。运维应给变更窗口留出余量,不要把升级脚本写死在预告当天执行,以官方新闻页的实际发布为准。

怎么判断影响面
看这次安全发布是否覆盖全部分支:若 8.2 到 8.5 同时出补丁,说明问题影响所有在维护版本,通常对应高危漏洞;只发某个分支的补丁,则多为该分支特有代码引入的问题。
内部如何传达
预告阶段就应通知到值班与业务负责人:说明预计发布时间、影响范围与回滚方式,避免发布当天临时找人。升级后把实际版本号与验证结果记入变更记录,便于下一次安全发布复用流程。
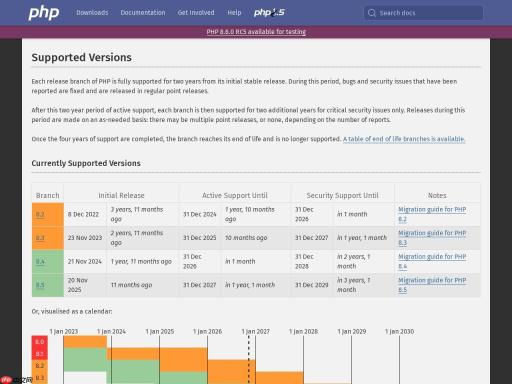
▲ 官方索引页截图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 版本更新 |
| 级别 | 常规 |
| 日期 | 2026-10-20 |
| 关联编号 | 预公告 |
| 影响范围 | 全部 PHP 用户 |
| 核验状态 | 已官方确认 |
来源:https://www.php.net/archive/2026.php





