






加强服务器权限控制的核心做法是实施最小权限原则,通过配置ssh密钥认证禁用密码登录、使用sudoers文件精细分配命令执行权限,并配合防火墙限制访问源ip。具体而言,应生成非root用户的ssh公钥并分发至服务器,在sshd_config中设置passwordauthentication为no,同时利用visudo编辑sudoers文件,仅授予特定用户执行必要管理命令的权限,从而消除暴力破解风险并防止越权操作。

如何安全地配置SSH远程访问
安全配置SSH远程访问的关键在于禁用密码验证并强制使用密钥对,同时限制允许登录的用户组。通过将sshd_config中的PasswordAuthentication设置为no,可以彻底阻断基于密码的暴力破解攻击。此外,启用PubkeyAuthentication并确保authorized_keys文件权限正确,能确保只有持有私钥的客户端才能建立连接。结合AllowUsers或DenyUsers指令,可以进一步缩小攻击面,只允许特定的系统用户通过SSH接入服务器。
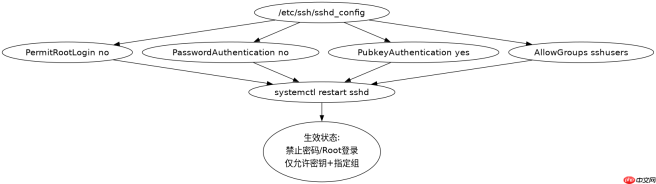
# /etc/ssh/sshd_config
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
AuthorizedKeysFile .ssh/authorized_keys
AllowGroups sshusers
上述配置生效后,重启sshd服务即可生效。此时,任何尝试使用密码登录的行为都将被拒绝,只有拥有对应私钥且在sshusers组中的用户才能成功连接。这构成了服务器访问的第一道防线,确保了传输层和身份验证层的强安全性。
如何精细化分配sudo命令权限
精细化分配sudo权限需要避免直接赋予用户完整的root权限,而是通过sudoers文件定义具体的命令白名单。使用visudo工具编辑/etc/sudoers,可以为不同角色定义不同的别名(Alias),例如将重启服务的命令单独列出。这样,普通用户只能执行预设的管理任务,如重启Nginx或查看日志,而无法执行rm、mv等高危操作。这种细粒度的控制既满足了运维需求,又限制了潜在的内部威胁。
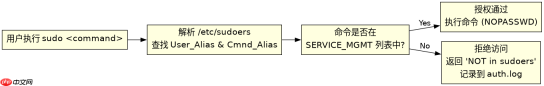
# /etc/sudoers
Cmnd_Alias SERVICE_MGMT = /usr/sbin/service nginx restart, /usr/bin/systemctl restart nginx
User_Alias OPS_GROUP = alice, bob
OPS_GROUP ALL=(ALL) NOPASSWD: SERVICE_MGMT
该配置示例中,alice和bob属于OPS_GROUP,他们无需输入密码即可重启Nginx服务,但无法执行其他未列出的命令。如果尝试执行ls /root等敏感操作,系统将拒绝并记录审计日志。这种方式实现了职责分离,确保日常运维操作在受控范围内进行。
当用户尝试执行未授权的sudo命令时会发生什么
当用户尝试执行未在sudoers文件中明确授权的命令时,系统会立即拒绝该请求并返回错误信息。具体来说,sudo程序会检查当前用户的UID和请求的命令路径,若不在允许的列表中,则不会提升权限,而是直接终止进程。同时,这一失败事件会被写入/var/log/auth.log或syslog中,供管理员审计。这种机制确保了即使攻击者获取了普通用户账户,也无法轻易提权至root,因为缺乏对应的sudo规则支持。





