






服务器固件升级前,最稳妥的数据备份方式是使用厂商提供的专用工具将配置和关键数据导出为加密文件,并立即将其复制到独立的离线存储介质中。具体做法是登录管理界面或使用命令行调用备份命令,指定输出路径,确保生成的文件完整且未被篡改。若遇到权限不足或存储空间满的情况,需提前清理日志或提升账户权限,否则备份会失败导致数据丢失。

如何通过命令行执行全量配置备份
通过SSH连接服务器后,可以直接运行专用的备份脚本或命令来生成配置文件。例如,在基于Linux的嵌入式系统中,通常可以使用`tar`命令打包特定目录,或者调用厂商提供的`backup.sh`脚本。执行该命令后,系统会将当前运行的配置、用户数据及日志归档到一个压缩文件中。这个过程不需要重启设备,但会短暂占用I/O资源。如果磁盘空间不足,命令会返回错误码,此时需要先删除旧日志再重试。
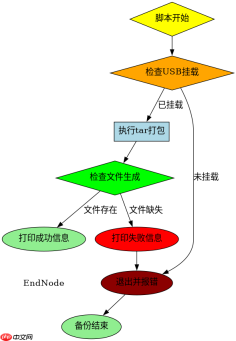
#!/bin/bash
# 定义备份文件名,包含时间戳以避免覆盖
TIMESTAMP=$(date +%Y%m%d_%H%M%S)
BACKUP_DIR="/mnt/usb_backup"
CONFIG_DIR="/etc/config"
DATA_DIR="/var/data"

# 检查目标挂载点是否存在
if [ ! -d "$BACKUP_DIR" ]; then
    echo "Error: Backup directory not found."
    exit 1
fi

# 执行打包备份
tar czf "$BACKUP_DIR/firmware_backup_$TIMESTAMP.tar.gz" \
    -C / "$CONFIG_DIR" "$DATA_DIR"

# 验证文件是否生成
if [ -f "$BACKUP_DIR/firmware_backup_$TIMESTAMP.tar.gz" ]; then
    echo "Backup successful: firmware_backup_$TIMESTAMP.tar.gz"
else
    echo "Backup failed."
    exit 1
fi
上述脚本的预期结果是:在`/mnt/usb_backup`目录下生成一个以时间戳命名的`.tar.gz`文件。该文件包含了`/etc/config`和`/var/data`两个目录下的所有内容。如果USB盘未挂载,脚本会直接报错退出;如果打包过程中发生写入错误,文件可能损坏,因此最后的文件存在性检查至关重要。
如何验证备份文件的完整性与可用性
备份完成后,必须验证文件的完整性,防止因传输错误或存储介质故障导致备份无效。常用的方法是计算文件的哈希值(如SHA256),并将该值记录在安全的地方。恢复时,先计算恢复介质的哈希值,对比一致后再进行解压。此外,可以在测试环境中尝试解压备份包,检查关键配置文件是否可读。如果备份文件过大导致解压超时,可能需要分卷压缩或增加超时设置。
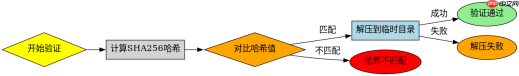
#!/bin/bash
BACKUP_FILE="/mnt/usb_backup/firmware_backup_20231027_120000.tar.gz"
EXPECTED_HASH="a1b2c3d4e5f6..." # 实际应为生成的真实哈希值

# 计算当前备份文件的SHA256哈希值
CURRENT_HASH=$(sha256sum "$BACKUP_FILE" | awk '{print $1}')

# 对比哈希值
if [ "$CURRENT_HASH" = "$EXPECTED_HASH" ]; then
    echo "Integrity check passed."
    # 可选:尝试解压到临时目录验证内容
    TEMP_DIR=$(mktemp -d)
    if tar xzf "$BACKUP_FILE" -C "$TEMP_DIR" --quiet; then
        echo "Extraction test passed."
    else
        echo "Extraction test failed."
    fi
    rm -rf "$TEMP_DIR"
else
    echo "Integrity check failed! Hash mismatch."
    echo "Expected: $EXPECTED_HASH"
    echo "Current:  $CURRENT_HASH"
    exit 1
fi
该验证脚本的预期行为是:首先计算指定备份文件的SHA256值,并与预设的正确哈希值进行比对。如果两者一致,则打印“Integrity check passed”,并进一步尝试将文件解压到临时目录以确认压缩包未损坏。如果解压成功,说明备份文件可用;如果失败,则提示解压测试失败。若哈希值不匹配,则直接报错并退出,严禁使用此备份文件进行恢复操作。
备份过程中若遇到权限拒绝错误该如何处理
在执行备份命令时,如果遇到“Permission denied”错误,通常是因为当前用户没有读取某些系统文件或写入目标目录的权限。解决方法是使用`sudo`提升权限,或者修改文件系统的访问控制列表(ACL)。对于系统级配置文件,普通用户往往无权读取,必须切换到root账户。同时,确保目标备份目录对执行用户具有写权限。如果是在容器化环境中,还需检查容器的安全策略是否允许访问宿主机文件系统。





