






在 linux 服务器上配置私网 ip 黑名单,最稳定且高效的方法是使用 iptables 的 input 链配合 -m set 模块加载自定义集合(set),或者直接使用 nftables。对于大多数传统环境,通过 ipset 创建黑名单集合并绑定到 iptables 规则是标准做法:创建一个类型为 hash:ip 的集合,将需要封禁的 ip 地址加入其中,然后添加一条 drop 规则匹配该集合。这样当数据包进入时,内核会快速查找集合,命中则直接丢弃,无需逐条匹配大量规则,性能远高于使用多个 -s 参数。
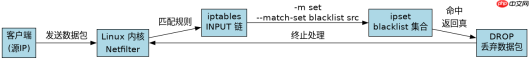
如何创建 ipset 集合并绑定 iptables 规则
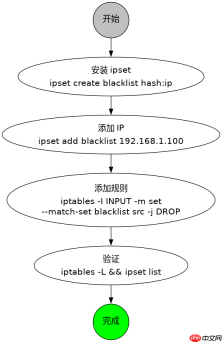
要立即生效,需先安装 ipset 工具,创建名为 blacklist 的集合,类型设为 hash:ip 以支持 IPv4 地址哈希存储,然后将目标 IP 加入集合,最后添加 iptables 规则拦截来自该集合的数据包。以下命令演示了从创建到封禁单个 IP 192.168.1.100 的完整流程,执行后该 IP 将无法访问服务器的任何端口。
apt-get update
apt-get install -y ipset iptables

# 1. 创建名为 blacklist 的集合,类型为 hash:ip
ipset create blacklist hash:ip

# 2. 将具体 IP 加入黑名单
ipset add blacklist 192.168.1.100

# 3. 添加 iptables 规则,匹配 blacklist 集合的数据包直接丢弃
iptables -I INPUT -m set --match-set blacklist src -j DROP

# 4. 验证规则
iptables -L INPUT -n -v
ipset list blacklist
如何持久化保存 ipset 和 iptables 配置
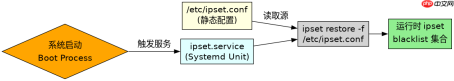
上述命令仅在当前会话有效,重启服务器后会丢失。为确保配置持久化,需分别保存 iptables 规则和 ipset 集合数据。在 Debian/Ubuntu 系统中,可使用 netfilter-persistent 服务保存 iptables,而 ipset 通常依赖 ifupdown 或 systemd 单元文件来在启动时恢复集合。以下展示了如何在 Ubuntu 上实现自动恢复,确保服务器重启后黑名单依然生效。

# 保存 iptables 规则
apt-get install -y netfilter-persistent
netfilter-persistent save

# 保存 ipset 集合 (Ubuntu/Debian 默认方式)
ipset save > /etc/ipset.conf

# 创建 systemd 服务以在启动时加载 ipset
cat  /etc/systemd/system/ipset.service
[Unit]
Description=Restore IPSet rules
Before=network-pre.target
Wants=network-pre.target

[Service]
Type=oneshot
RemainAfterExit=yes
ExecStart=/usr/sbin/ipset restore -f /etc/ipset.conf

[Install]
WantedBy=multi-user.target
EOF

systemctl enable ipset
systemctl start ipset
如何动态更新黑名单中的 IP 列表
在实际运维中,黑名单可能需要频繁增删。使用 ipset 可以在不中断现有连接处理的情况下动态修改集合。例如,新增一个恶意 IP 192.168.1.200 只需执行 ipset add blacklist 192.168.1.200,删除则用 ipset del blacklist 192.168.1.200。这些操作即时生效,无需重启 iptables 或服务。若需清空整个黑名单,可使用 ipset flush blacklist。注意,所有变更建议同步写入配置文件或通过脚本管理,以便审计和恢复。





