






在goframe框架中实现接口权限控制,核心思路是利用中间件(middleware)拦截请求,通过解析token验证用户身份并提取权限信息,随后根据路由规则或自定义标签校验权限。具体做法是注册一个全局或局部中间件,在中间件中调用jwt库验证签名,若验证通过则将用户id和角色存入上下文gctx,再结合路由分组设置白名单或黑名单进行细粒度控制。
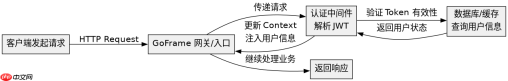
如何编写基于JWT的认证中间件
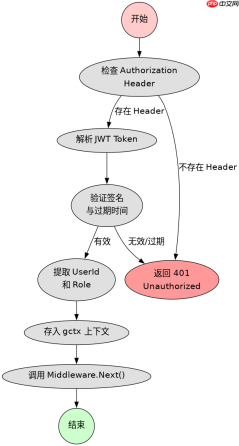
编写认证中间件的关键在于解析HTTP请求头中的Authorization字段,使用JWT库验证Token的有效性,并将解析出的用户信息存入上下文供后续处理。
package middleware

import (
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
    "github.com/golang-jwt/jwt/v5"
    "time"
)

var JwtKey = []byte("your-secret-key")

type Claims struct {
    UserId int64  `json:"user_id"`
    Role   string `json:"role"`
    jwt.RegisteredClaims
}

func AuthMiddleware(r *ghttp.Request) {
    tokenString := r.Header.Get("Authorization")
    if tokenString == "" {
        g.Log().Error("Missing token")
        r.ExitJson(401, map[string]interface{}{"message": "Unauthorized"})
        return
    }

    claims := &Claims{}
    token, err := jwt.ParseWithClaims(tokenString, claims, func(t *jwt.Token) (interface{}, error) {
        return JwtKey, nil
    })

    if err != nil || !token.Valid {
        g.Log().Error("Invalid token", err)
        r.ExitJson(401, map[string]interface{}{"message": "Invalid token"})
        return
    }

    // 将用户信息存入上下文
    ctx := r.Context()
    ctx = gctx.NewWithVal(ctx, "userId", claims.UserId)
    ctx = gctx.NewWithVal(ctx, "role", claims.Role)
    r.SetContext(ctx)

    r.Middleware.Next()
}
上述代码定义了一个标准的JWT中间件。它首先检查Authorization头是否存在,然后使用jwt.ParseWithClaims解析Token。如果解析成功,会将UserId和Role存入新的上下文对象中,并调用r.Middleware.Next()继续执行后续逻辑。如果Token无效或缺失,则直接返回401错误并终止请求。
如何实现基于角色的访问控制RBAC
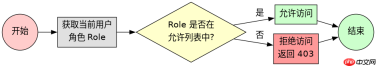
在认证通过后,需要进一步校验当前用户是否拥有访问特定接口的权限。可以通过在路由分组上绑定中间件,或者在业务逻辑前检查上下文中的角色信息来实现。

package service

import (
    "context"
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
)

// RequireRole 检查用户角色是否符合要求
func RequireRole(r *ghttp.Request, allowedRoles []string) bool {
    role := g.Ctx(r.Context()).Get("role").String()
    for _, allowed := range allowedRoles {
        if role == allowed {
            return true
        }
    }
    return false
}

// RoleMiddleware 角色权限中间件
func RoleMiddleware(r *ghttp.Request) {
    // 从路由参数获取允许的角色列表,这里简化为硬编码示例
    // 实际项目中可通过路由配置或数据库动态获取
    allowedRoles := []string{"admin", "editor"}

    if !RequireRole(r, allowedRoles) {
        g.Log().Warning("Access denied for role", g.Ctx(r.Context()).Get("role").String())
        r.ExitJson(403, map[string]interface{}{"message": "Forbidden"})
        return
    }

    r.Middleware.Next()
}
这段代码展示了如何在GoFrame中实现简单的RBAC。中间件RoleMiddleware从上下文中获取当前用户的角色,并与允许访问的角色列表进行比对。如果匹配成功,则继续执行;否则返回403 Forbidden。在实际应用中,可以将allowedRoles改为从路由配置或数据库中动态读取,以实现更灵活的权限管理。
当Token过期时系统如何处理刷新机制
当JWT Token过期时,中间件会拒绝请求。为了实现无感刷新,通常采用双Token机制:Access Token短期有效,Refresh Token长期有效。当Access Token过期时,前端携带Refresh Token请求新的Access Token。
package handler

import (
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
    "github.com/golang-jwt/jwt/v5"
    "time"
)

func RefreshTokenHandler(r *ghttp.Request) {
    refreshToken := r.Get("refresh_token").String()
    if refreshToken == "" {
        r.ExitJson(400, map[string]interface{}{"message": "Missing refresh token"})
        return
    }

    claims := &Claims{}
    token, err := jwt.ParseWithClaims(refreshToken, claims, func(t *jwt.Token) (interface{}, error) {
        return JwtKey, nil
    })

    if err != nil || !token.Valid {
        r.ExitJson(401, map[string]interface{}{"message": "Invalid refresh token"})
        return
    }

    // 生成新的Access Token
    newClaims := &Claims{
        UserId: claims.UserId,
        Role:   claims.Role,
        RegisteredClaims: jwt.RegisteredClaims{
            ExpiresAt: jwt.NewNumericDate(time.Now().Add(2 * time.Hour)),
            IssuedAt:  jwt.NewNumericDate(time.Now()),
        },
    }
    newToken := jwt.NewWithClaims(jwt.SigningMethodHS256, newClaims)
    signedToken, _ := newToken.SignedString(JwtKey)

    r.ExitJson(200, map[string]interface{}{"access_token": signedToken})
}
该处理器专门用于处理Token刷新请求。它验证传入的Refresh Token的有效性,如果有效,则基于原有的用户信息生成一个新的、有效期较短的Access Token并返回。这样前端可以在不重新登录的情况下保持会话活跃。












