






go-zero框架实现redis分布式锁的核心做法是调用 redis.newredislock 函数,传入 redis 客户端实例和唯一的锁标识符。该函数返回一个实现了 redislock.interface 接口的对象,开发者通过调用其 acquire 方法尝试获取锁,并使用 release 方法在业务逻辑执行完毕后释放锁。由于 go-zero 的锁机制底层依赖 redis 的原子操作,因此在并发场景下能有效保证同一时刻只有一个节点持有锁。

如何初始化并获取一个带超时的分布式锁
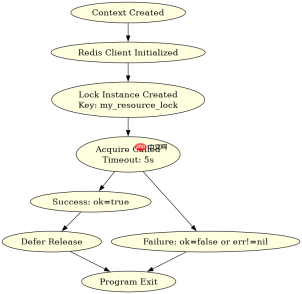
要获取一个带有自动过期时间的锁,需要实例化 redis.Redis 客户端,然后使用 redis.NewRedisLock 创建锁对象。接着调用 Acquire 方法,该方法接受一个超时时间参数,表示如果在该时间内无法获取锁则直接返回失败。成功获取后,必须确保在 defer 中调用 Release 以释放资源。
package main

import (
	"context"
	"fmt"
	"time"

	"github.com/zeromicro/go-zero/core/logx"
	"github.com/zeromicro/go-zero/core/redis"
	"github.com/zeromicro/go-zero/core/redislock"
)

func main() {
	// 1. 初始化 Redis 连接
	r := redis.NewRedis(redis.RedisConf{
		Host: "localhost:6379",
		Type: "node",
	})

	// 2. 创建锁实例,key 为唯一标识
	lock := redislock.NewRedisLock(r, "my_resource_lock")

	ctx := context.Background()

	// 3. 尝试获取锁,设置 5 秒超时
	ok, err := lock.Acquire(ctx, 5*time.Second)
	if err != nil {
		logx.Error("acquire lock failed:", err)
		return
	}

	if !ok {
		fmt.Println("Failed to acquire lock")
		return
	}

	// 4. 执行业务逻辑
	fmt.Println("Lock acquired, doing work...")

	// 5. 释放锁
	_, err = lock.Release(ctx)
	if err != nil {
		logx.Error("release lock failed:", err)
	}
}
在上述代码中,预期结果是:当多个 goroutine 同时运行此程序时,只有一个能打印 “Lock acquired”,其余会打印 “Failed to acquire lock”。返回值 ok 为布尔值,指示是否获取成功;err 用于捕获网络或 Redis 异常。若未正确调用 Release,锁将等待 TTL 过期后自动释放,可能导致死锁风险。
如何处理锁获取失败后的重试逻辑
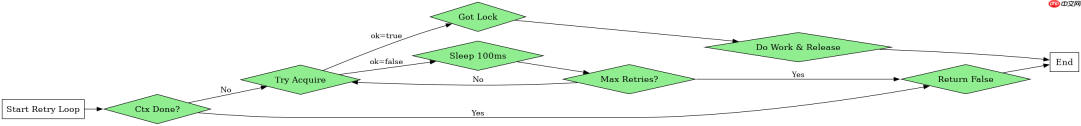
在实际业务中,获取锁失败不应直接退出,而应进行重试。可以通过循环调用 Acquire 方法,并配合 time.Sleep 或指数退避策略来避免频繁请求 Redis。每次重试前需检查上下文是否已取消,以防止长时间阻塞。

package main

import (
	"context"
	"fmt"
	"time"

	"github.com/zeromicro/go-zero/core/logx"
	"github.com/zeromicro/go-zero/core/redis"
	"github.com/zeromicro/go-zero/core/redislock"
)

func tryAcquireWithRetry(ctx context.Context, lock *redislock.RedisLock, maxRetries int, timeout time.Duration) bool {
	for i := 0; i <p>该段代码的预期行为是:最多重试 5 次,每次尝试获取 5 秒有效期的锁。若最终成功,则执行业务并释放锁;若全部失败,则返回 false。注意:<code>Acquire</code> 的超时参数是指“等待获取锁的最长时间”,而非“锁的有效时长”。锁的有效时长由 Redis 内部 TTL 控制,通常建议设置为略大于业务执行时间。</p><h2>基于程序中某个输入、条件或结果的具体问题</h2><p>当 <code>Acquire</code> 方法返回 <code>ok=false</code> 且 <code>err=nil</code> 时,表示在当前超时时间内未能获取锁,这通常是因为其他节点已经持有该锁。此时程序不会 panic,而是正常返回,开发者需根据业务需求决定是重试还是放弃。这种设计避免了因锁竞争导致的系统崩溃,但要求调用方显式处理失败分支。</p>












