






在goframe框架中实现接口防重放攻击和防刷签名验证,核心做法是结合请求时间戳、随机数(nonce)以及业务数据的hmac-sha256签名。客户端在发起请求时,将参数按字典序排序,拼接上secret key生成签名,并附带当前unix时间戳和唯一nonce;服务端中间件拦截请求后,校验时间戳是否在允许窗口内(如5分钟),检查nonce是否已使用过,并重新计算签名进行比对,从而确保请求的时效性、唯一性和完整性。

如何构建符合规范的请求签名串
签名验证的第一步是确定参与签名的数据范围和排序规则。通常的做法是将所有非空业务参数提取出来,按照Key的ASCII码从小到大进行排序,然后将Key和Value拼接成key=value&key=value格式的字符串,最后追加一个固定的SecretKey。这种确定性排序确保了无论客户端参数提交顺序如何,服务端计算出的签名结果一致。例如,对于参数{"name":"test","age":18}和密钥mysecret,排序后的参数字符串为age=18&name=test,最终待签名字符串为age=18&name=testmysecret,对其执行HmacSha256算法即可得到十六进制的签名值。
package main

import (
	"crypto/hmac"
	"crypto/sha256"
	"encoding/hex"
	"fmt"
	"sort"
	"strings"
)

func BuildSign(params map[string]string, secret string) string {
	// 1. 提取Key并排序
	keys := make([]string, 0, len(params))
	for k := range params {
		if k != "sign" && k != "timestamp" && k != "nonce" {
			keys = append(keys, k)
		}
	}
	sort.Strings(keys)

	// 2. 拼接参数字符串 key=value&key=value
	var sb strings.Builder
	for i, k := range keys {
		if i > 0 {
			sb.WriteString("&")
		}
		sb.WriteString(k + "=" + params[k])
	}

	// 3. 追加SecretKey
	signStr := sb.String() + secret

	// 4. HmacSha256计算
	mac := hmac.New(sha256.New, []byte(secret))
	mac.Write([]byte(signStr))
	return hex.EncodeToString(mac.Sum(nil))
}

func main() {
	params := map[string]string{
		"name":    "test",
		"age":     "18",
		"action":  "login",
	}
	secret := "mysecret"
	sign := BuildSign(params, secret)
	fmt.Println("Generated Sign:", sign)
}
如何在GoFrame中间件中集成校验逻辑
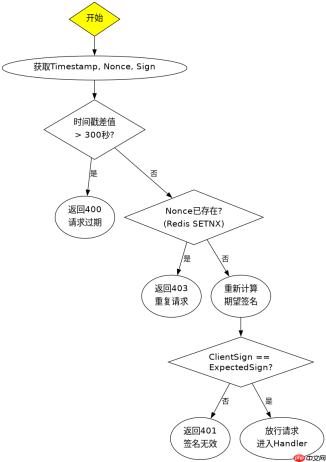
在GoFrame中,最优雅的实现方式是编写一个自定义中间件,将其挂载到路由组或全局路由上。中间件负责从请求Header或Query中获取timestamp、nonce和sign字段。首先解析时间戳,判断当前时间与请求时间的差值是否超过阈值(例如300秒),若超时则直接返回400错误。接着,利用Redis等存储检查该nonce是否存在,若存在说明是重放请求,拒绝服务。最后,提取Body中的JSON或Form参数,复用签名构建逻辑计算出期望签名,并与客户端传来的sign进行严格比对。如果全部通过,则放行请求进入Handler处理。

package middleware

import (
	"context"
	"crypto/hmac"
	"crypto/sha256"
	"encoding/hex"
	"fmt"
	"net/http"
	"sort"
	"strings"
	"time"

	"github.com/gogf/gf/v2/frame/g"
	"github.com/gogf/gf/v2/net/ghttp"
)

const SecretKey = "mysecret"
const MaxTimeDiff = 300 // 5 minutes

func AuthMiddleware(r *ghttp.Request)
	// 1. 获取签名相关参数
	timestamp := r.Get("timestamp").Int64()
	nonce := r.Get("nonce").String()
	clientSign := r.Get("sign").String()

	// 2. 校验时间戳
	if time.Now().Unix()-timestamp > MaxTimeDiff || timestamp > time.Now().Unix()+MaxTimeDiff {
		r.ExitWithStatusJson(http.StatusBadRequest, g.Map{
			"code":    400,
			"message": "Request expired",
		})
		return
	}

	// 3. 校验Nonce (模拟Redis检查)
	// 实际项目中应使用 g.Redis().Exists(ctx, nonce)
	if isNonceUsed(nonce) {
		r.ExitWithStatusJson(http.StatusForbidden, g.Map{
			"code":    403,
			"message": "Duplicate request",
		})
		return
	}

	// 4. 计算期望签名
	params := r.GetMap() // 获取所有参数
	expectedSign := buildSign(params, SecretKey)

	// 5. 比对签名
	if !hmac.Equal([]byte(clientSign), []byte(expectedSign)) {
		r.ExitWithStatusJson(http.StatusUnauthorized, g.Map{
			"code":    401,
			"message": "Invalid signature",
		})
		return
	}

	// 标记请求已通过认证
	r.SetCtxVar("auth_passed", true)
	r.Middleware.Next()
}

func isNonceUsed(nonce string) bool {
	// 简化模拟:假设nonce已存在
	return false
}

func buildSign(params map[string]interface{}, secret string) string {
	// 将interface{}转换为string并排序
	keys := make([]string, 0)
	strParams := make(map[string]string)
	for k, v := range params {
		if k == "sign" || k == "timestamp" || k == "nonce" {
			continue
		}
		keys = append(keys, k)
		strParams[k] = fmt.Sprintf("%v", v)
	}
	sort.Strings(keys)

	var sb strings.Builder
	for i, k := range keys {
		if i > 0 {
			sb.WriteString("&")
		}
		sb.WriteString(k + "=" + strParams[k])
	}
	signStr := sb.String() + secret
	mac := hmac.New(sha256.New, []byte(secret))
	mac.Write([]byte(signStr))
	return hex.EncodeToString(mac.Sum(nil))
}
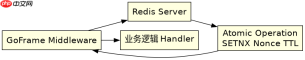
如何处理并发请求下的Nonce原子性检查
在高并发场景下,多个请求可能携带相同的nonce同时到达,简单的内存Map检查会导致竞态条件,使得重放攻击者可以利用时间差绕过校验。解决这个问题的关键在于将“检查”和“设置”操作合并为一个原子操作。在使用Redis作为Nonce存储时,应当使用SETNX(Set if Not Exists)命令或者Lua脚本来确保只有当Key不存在时才写入,并设置合理的过期时间(TTL)。如果SETNX返回失败,说明该Nonce已被其他并发请求占用,当前请求即为重放请求。此外,为了减轻数据库压力,可以将Nonce存储在内存缓存中,但必须配合分布式锁或使用支持原子操作的本地缓存组件,不过在生产环境中,Redis的原子性是更稳妥的选择。












