






堡垒机策略怎么做定期评审
堡垒机策略的定期评审需要建立包含资产梳理、权限复核和日志审计的标准流程,通过自动化工具导出配置与操作记录,结合人工核对消除冗余权限并修复高危漏洞。具体做法是设定固定周期(如每季度),由安全管理员使用堡垒机的api或管理界面拉取最新的用户-角色-资产映射关系及会话日志,对照业务变更清单进行差异分析,确认无违规授权后归档报告。

如何自动化提取堡垒机策略数据
自动化提取策略数据的核心在于利用堡垒机提供的RESTful API接口,通过身份认证获取JSON格式的配置清单和操作日志,从而替代手动导出Excel的低效方式。开发者应编写脚本调用GET /api/v1/assets获取资产列表,调用GET /api/v1/users获取用户信息,并通过关联查询构建完整的权限矩阵,确保每次评审都能基于最新且一致的数据集进行。
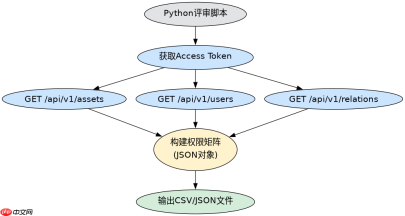
import requests
import json

# 堡垒机API基础配置
BASE_URL = "https://bastion.example.com/api/v1"
TOKEN = "your_access_token"
HEADERS = {"Authorization": f"Bearer {TOKEN}", "Content-Type": "application/json"}

def get_assets():
    response = requests.get(f"{BASE_URL}/assets", headers=HEADERS)
    return response.json()

def get_users():
    response = requests.get(f"{BASE_URL}/users", headers=HEADERS)
    return response.json()

def build_permission_matrix():
    assets = get_assets()
    users = get_users()
    matrix = {}
    for user in users:
        uid = user['id']
        matrix[uid] = {
            'username': user['name'],
            'roles': user.get('roles', []),
            'accessed_assets': []
        }
    # 简化逻辑:假设有一个接口直接返回用户-资产关联
    # 实际场景中可能需要遍历每个用户的授权详情
    return matrix

if __name__ == '__main__':
    data = build_permission_matrix()
    print(json.dumps(data, indent=2, ensure_ascii=False))
如何识别并清理僵尸账号与过度授权
识别僵尸账号与过度授权的关键是将“最后登录时间”与“当前活跃状态”进行比对,并检查是否存在非必要的超级管理员权限。通过解析API返回的用户属性字段,筛选出超过90天无登录记录的账号标记为待清理,同时检测拥有admin角色的普通员工账号,将其权限降级至最小必要集合,确保符合最小权限原则。
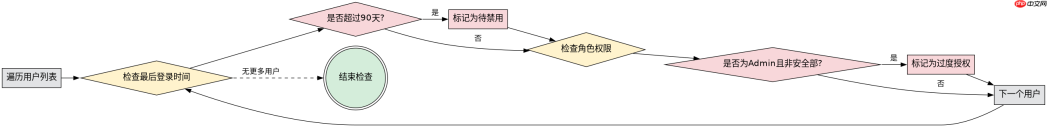
def audit_stale_accounts(users_data):
    import datetime
    stale_threshold_days = 90
    current_date = datetime.datetime.now()
    stale_accounts = []

    for user in users_data:
        last_login_str = user.get('last_login')
        if not last_login_str:
            continue

        last_login = datetime.datetime.fromisoformat(last_login_str.replace('Z', '+00:00'))
        days_since_login = (current_date - last_login).days

        if days_since_login > stale_threshold_days:
            stale_accounts.append({
                'user_id': user['id'],
                'username': user['name'],
                'days_inactive': days_since_login,
                'action': 'disable_or_review'
            })

        # 检查过度授权:普通用户拥有admin角色
        if 'admin' in user.get('roles', []) and user.get('department') != 'IT_Security':
            stale_accounts.append({
                'user_id': user['id'],
                'username': user['name'],
                'issue': 'excessive_privilege',
                'action': 'remove_admin_role'
            })

    return stale_accounts

# 模拟数据测试
mock_users = [
    {'id': 'u1', 'name': 'dev1', 'last_login': '2023-01-01T00:00:00Z', 'roles': ['developer'], 'department': 'Engineering'},
    {'id': 'u2', 'name': 'ops1', 'last_login': '2024-05-01T00:00:00Z', 'roles': ['admin'], 'department': 'IT_Ops'}
]

results = audit_stale_accounts(mock_users)
for r in results:
    print(r)











