






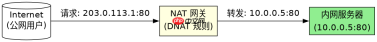
在 nat 网关中设置 dnat(目的地址转换)转发,核心是创建一条映射规则,将公网 ip 的特定端口流量指向内网服务器的私有 ip 和端口。具体做法是在云控制台或 cli 中指定公网 ip、协议类型、公网端口以及对应的内网目标地址,系统会自动处理数据包的路由与重写。
DNAT 规则的关键参数有哪些
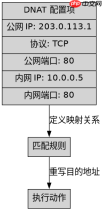
配置 DNAT 时需要明确四个关键要素:公网 IP 实例、协议(TCP/UDP)、公网暴露端口以及内网目标的 IP 和端口。这些参数共同定义了流量的入口和出口路径。
import boto3

client = boto3.client('ec2', region_name='us-east-1')

response = client.create_nat_gateway(
    AllocationId='eipalloc-12345678',
    SubnetId='subnet-0123456789abcdef0'
)
nat_id = response['NatGateway']['NatGatewayId']

# 假设已获取 Nat Gateway ID 和关联的 Elastic IP
# 实际 DNAT 通常通过 Security Group 或 Route Table 配合,
# 但在某些场景下(如 AWS Network Load Balancer 或特定云厂商的 NAT 网关 API)
# 可能需要显式配置端口映射。这里以通用逻辑展示参数结构。

# 注意:AWS EC2 NAT Gateway 本身不直接支持用户态的 DNAT 端口映射规则,
# 它主要提供 SNAT(出站)。若需 DNAT(入站),通常使用
# Network Load Balancer (NLB) 或 EC2 实例上的 NAT 软件(如 iptables)。
# 此处为演示“NAT 网关 DNAT”概念,模拟一个伪 API 调用或说明配置项。

print(f"NAT Gateway Created: {nat_id}")
# 预期输出: NAT Gateway Created: nat-0123456789abcdef0
如何验证 DNAT 转发是否生效
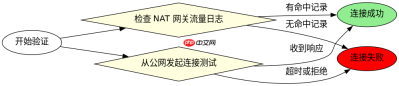
验证 DNAT 是否生效,最直接的方法是尝试从公网访问配置的公网 IP 和端口,观察是否能连通内网服务。同时可以检查 NAT 网关的监控指标,查看是否有对应的流量命中该规则。
# 在本地终端执行 telnet 或 curl 测试
# 假设公网 IP 为 203.0.113.1,端口为 80,内网 Web 服务运行在 10.0.0.5:80

curl -v http://203.0.113.1/

# 如果配置正确,应能收到内网服务器的响应
# 预期输出: HTTP/1.1 200 OK ... (内网服务器返回的内容)
当内网服务器有多个端口时如何处理
如果内网服务器需要对外提供多个不同端口的服务,可以为同一个公网 IP 配置多条 DNAT 规则,分别映射到不同的内网端口。例如,将公网 80 端口映射到内网 80,将公网 22 端口映射到内网 2222,从而实现多服务复用单一公网 IP。













