






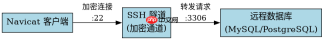
在 navicat 中通过 ssh 连接数据库,核心做法是在新建连接时启用“ssh”选项卡并填入服务器凭证。具体操作是打开新建连接窗口,勾选“使用 ssh 隧道”,填写远程主机的 ip、用户名和密码(或私钥),然后在常规选项卡中配置目标数据库的地址和端口。这样做会将本地客户端与远程数据库之间的流量加密传输到 ssh 服务器,再由服务器转发至数据库服务,从而安全地访问内网或受限环境中的数据库。
如何配置 SSH 隧道的基本参数
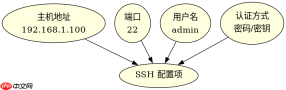
配置 SSH 隧道需要填写四个关键信息:主机地址、端口、用户名和认证方式。主机地址通常是运行数据库服务的远程服务器 IP;端口默认为 22;用户名是登录该服务器的系统账户;认证方式支持密码或密钥文件。这些参数决定了 Navicat 能否成功建立到 SSH 服务器的通道。
import paramiko
import socket

def test_ssh_connection(host, port, username, password):
    try:
        client = paramiko.SSHClient()
        client.set_missing_host_key_policy(paramiko.AutoAddPolicy())
        client.connect(hostname=host, port=port, username=username, password=password, timeout=5)
        print("SSH connection successful")
        client.close()
        return True
    except Exception as e:
        print(f"SSH connection failed: {e}")
        return False

# 测试输入
result = test_ssh_connection('192.168.1.100', 22, 'admin', 'password123')
print(f"Result: {result}")
如何处理 SSH 连接超时或拒绝的问题
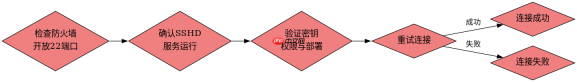
当 SSH 连接失败时,常见原因包括防火墙拦截、SSH 服务未启动、密钥权限错误或网络不通。解决方法是检查服务器防火墙是否开放 22 端口,确认 sshd 服务正在运行,并确保使用的私钥文件权限为 600。如果使用的是密钥认证,需确保公钥已添加到服务器的 ~/.ssh/authorized_keys 文件中。

Drizzle ORM 是一个轻量级的 TypeScript ORM,提供类型安全的 SQL 模式声明、关系型和类 SQL 查询构建器,以及自动生成迁移。其压缩后仅 7.4kb,且无依赖项,支持 PostgreSQL、MySQL 和 SQLite,包括 Neon、Turso 和 Cloudflare D1 等无服务器数据库。
import subprocess
import sys

def check_ssh_service():
    try:
        result = subprocess.run(['systemctl', 'status', 'sshd'], capture_output=True, text=True)
        if 'active (running)' in result.stdout:
            print("SSHD is running")
            return True
        else:
            print("SSHD is not running")
            return False
    except Exception as e:
        print(f"Error checking SSHD: {e}")
        return False

check_ssh_service()
基于密钥认证时的具体配置步骤
使用密钥认证时,需要在 Navicat 的 SSH 选项卡中选择“使用密钥文件”,然后浏览并选择本地的私钥文件(如 id_rsa)。同时,必须确保该私钥对应的公钥已正确部署在远程服务器的 ~/.ssh/authorized_keys 文件中。如果私钥有密码保护,还需在 Navicat 中输入 passphrase。这种方式比密码认证更安全,且适合自动化脚本使用。









