






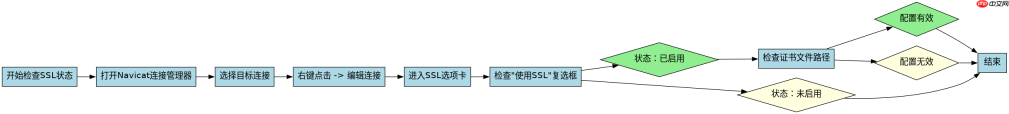
在navicat中检查ssl连接是否启用,最直接的方法是查看当前数据库连接的属性配置。打开连接管理器,选中目标连接并点击“编辑连接”,进入“ssl”选项卡后,若“使用ssl”复选框被勾选且已正确配置证书或密钥文件,即表示该连接启用了加密传输;反之,若未勾选或相关字段为空,则连接为明文状态。
如何确认现有连接的安全协议类型
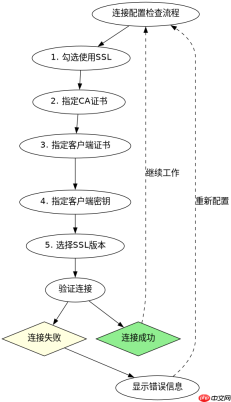
要确认现有连接实际使用的安全协议,需通过Navicat的界面设置进行验证。在连接属性中,除了勾选“使用SSL”外,还需指定具体的“CA证书”、“客户端证书”和“客户端密钥”。如果仅勾选但未提供必要的信任库文件,部分版本的Navicat可能会回退到非加密模式或报错。因此,检查的关键在于确认这三个文件路径是否有效填写,以及“SSL版本”下拉菜单是否选择了如TLS 1.2或TLS 1.3等现代协议标准。

Drizzle ORM 是一个轻量级的 TypeScript ORM,提供类型安全的 SQL 模式声明、关系型和类 SQL 查询构建器,以及自动生成迁移。其压缩后仅 7.4kb,且无依赖项,支持 PostgreSQL、MySQL 和 SQLite,包括 Neon、Turso 和 Cloudflare D1 等无服务器数据库。
import subprocess
import sys

def check_navicat_ssl_status(connection_name):
    # 模拟读取Navicat配置文件(实际环境中通常为.navi或.enc文件)
    # 这里演示如何通过命令行工具或脚本解析连接字符串中的SSL参数
    config_path = f"/path/to/navicat/configs/{connection_name}.navi"
    try:
        with open(config_path, 'r') as f:
            content = f.read()
            if 'ssl=true' in content.lower():
                print(f"Connection {connection_name} has SSL enabled.")
                return True
            else:
                print(f"Connection {connection_name} does not have SSL enabled.")
                return False
    except FileNotFoundError:
        print("Configuration file not found.")
        return False

# 示例调用
check_navicat_ssl_status('MyDatabase')
SSL连接启用后的性能影响评估
启用SSL连接会对数据库通信产生轻微的性能开销,主要体现在握手阶段的延迟和数据加解密带来的CPU消耗。对于本地局域网内的开发环境,这种影响通常可以忽略不计;但在跨地域或高并发场景下,建议监控查询响应时间。Navicat本身不直接提供性能基准测试功能,但可以通过对比开启和关闭SSL时的查询耗时来评估具体影响。一般建议在生产环境中始终启用SSL,以保障数据安全性,而在本地调试时可酌情关闭以提升效率。
基于程序中某个输入、条件或结果的具体问题
当在Navicat中配置了SSL但连接失败时,最常见的错误原因是客户端证书与服务器端不匹配或CA证书未被信任。此时,应检查“SSL”选项卡中的证书文件路径是否正确指向有效的.pem或.crt文件。此外,确保服务器端的MySQL/MariaDB/PostgreSQL已正确配置为接受SSL连接,并且防火墙允许443或自定义SSL端口。若遇到“SSL handshake failed”错误,通常意味着加密协商失败,需仔细核对证书链和私钥密码。









