






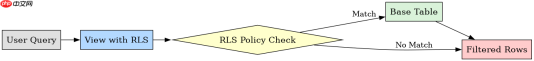
在postgresql中,利用sql编写支持行级安全(rls)的视图,核心做法是在创建视图后使用 alter view 命令启用策略,并通过 create policy 定义具体的访问规则。这样做可以让数据库自动根据当前会话的用户身份或上下文条件过滤视图返回的行,而无需修改应用层代码。若策略中包含空值检查或复杂逻辑,需确保函数返回类型与列类型兼容,否则可能导致权限拒绝或数据截断。
如何为现有表创建带有基础RLS策略的视图
要为现有表创建带有基础RLS策略的视图,首先需要创建一个普通视图,然后对该视图启用行级安全,并添加一个允许特定角色访问的策略。例如,假设有一个包含敏感数据的表 employee_data,我们可以创建一个视图 v_employee_public,并设置策略仅允许 hr_role 角色的用户查看所有行,而其他用户只能看到自己相关的行。
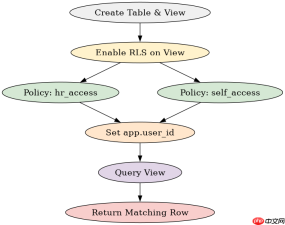
CREATE TABLE employee_data (id INT, user_id INT, salary NUMERIC, department TEXT);INSERT INTO employee_data VALUES (1, 101, 5000, 'IT'), (2, 102, 6000, 'HR');CREATE VIEW v_employee_public AS SELECT * FROM employee_data;ALTER VIEW v_employee_public ENABLE ROW LEVEL SECURITY;CREATE POLICY hr_access ON v_employee_public FOR ALL TO hr_role USING (true);CREATE POLICY self_access ON v_employee_public FOR SELECT USING (user_id = current_setting('app.user_id')::INT);SET app.user_id = '101';SELECT * FROM v_employee_public;
上述代码首先创建了测试表和视图,启用了RLS,并定义了两个策略:hr_access 允许 hr_role 查看所有数据,self_access 限制普通用户只能查看 user_id 等于当前会话变量 app.user_id 的行。执行最后一条查询时,由于设置了 app.user_id 为 101,结果将只返回 id=1 的行。
如何在视图中实现基于角色的动态过滤
在视图中实现基于角色的动态过滤,关键在于使用 pg_catalog.pg_has_role() 或自定义会话变量来区分不同用户的权限范围。通过结合 USING 子句中的条件表达式,可以灵活地控制哪些行对当前用户可见。这种方法避免了在应用层进行复杂的权限判断,提高了安全性和性能。
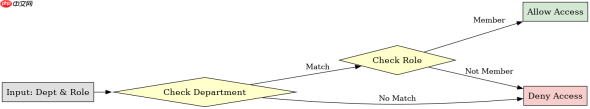
CREATE POLICY dept_manager_access ON v_employee_public FOR SELECT USING (department = current_setting('app.department') AND pg_has_role(current_user, 'manager_role', 'member'));SET app.department = 'IT';SELECT * FROM v_employee_public;
这段代码展示了如何进一步细化权限。新增的策略 dept_manager_access 要求用户不仅属于特定的部门(通过 app.department 设置),还必须拥有 manager_role 角色。当设置 app.department 为 'IT' 且当前用户具有该角色时,查询将返回 IT 部门的所有行;否则,若无相应角色或部门不匹配,则返回空集。这确保了只有授权的经理才能查看其部门的完整薪资信息。
当视图涉及多表连接时RLS策略如何生效
当视图涉及多表连接时,RLS策略依然生效,但需要确保所有参与表的RLS策略都正确配置,或者视图本身作为单一实体被保护。如果视图是基于多个启用了RLS的表创建的,PostgreSQL会将这些策略组合起来,只有满足所有相关策略的行才会被返回。此外,还可以直接在视图上定义策略,以简化逻辑。
CREATE TABLE departments (dept_id INT, name TEXT);CREATE TABLE project_assignments (emp_id INT, dept_id INT, role TEXT);INSERT INTO departments VALUES (1, 'IT'), (2, 'HR');INSERT INTO project_assignments VALUES (101, 1, 'dev'), (102, 2, 'mgr');CREATE VIEW v_project_view AS SELECT d.name, pa.emp_id, pa.role FROM departments d JOIN project_assignments pa ON d.dept_id = pa.dept_id;ALTER VIEW v_project_view ENABLE ROW LEVEL SECURITY;CREATE POLICY view_filter ON v_project_view FOR SELECT USING (name = current_setting('app.view_dept'));SET app.view_dept = 'IT';SELECT * FROM v_project_view;
此示例中,v_project_view 连接了 departments 和 project_assignments 表。通过在视图上定义 view_filter 策略,我们限制了只有 name 等于 app.view_dept 的记录才可见。设置 app.view_dept 为 'IT' 后,查询仅返回 IT 部门的项目分配信息。这种机制使得即使底层表结构复杂,也能通过视图统一控制数据访问。


