






在oracle中配置安全应用角色(secure application role)的核心方法是使用 create role 语句并指定 identified using 子句,将角色绑定到一个特定的存储过程上。当用户尝试启用该角色时,数据库会调用该过程进行验证,只有过程执行成功且未抛出异常,角色才会被激活;若过程失败或返回错误,角色启用将被拒绝。这种方法允许你在会话级别实施细粒度的访问控制,例如检查客户端ip、时间或应用程序上下文。

如何创建绑定到验证过程的Secure Application Role
要创建一个安全应用角色,你需要先编写一个用于验证权限的PL/SQL包和过程,然后在创建角色时通过 IDENTIFIED USING 指向该过程。例如,创建一个名为 app_security_role 的角色,它依赖于 sec_pkg.validate_app 过程。如果验证过程正常结束,角色即被启用;如果过程中断言失败或抛出异常,角色启用请求将被回滚,用户无法获得该角色的权限。
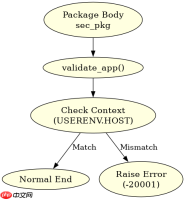
-- 1. 创建验证包
CREATE OR REPLACE PACKAGE sec_pkg IS
  PROCEDURE validate_app;
END sec_pkg;
/

CREATE OR REPLACE PACKAGE BODY sec_pkg IS
  PROCEDURE validate_app IS
  BEGIN
    -- 示例:仅允许从特定主机连接
    IF SYS_CONTEXT('USERENV', 'HOST') != 'APP_SERVER' THEN
      RAISE_APPLICATION_ERROR(-20001, 'Invalid Host');
    END IF;
  END validate_app;
END sec_pkg;
/

-- 2. 创建安全应用角色
CREATE ROLE app_security_role IDENTIFIED USING sec_pkg.validate_app;

-- 3. 授予角色权限
GRANT SELECT ON scott.emp TO app_security_role;
上述代码首先定义了一个包 sec_pkg,其中的 validate_app 过程检查环境变量。接着创建角色 app_security_role 并关联该过程。最后授予对表的查询权限。当用户执行 SET ROLE app_security_role 时,Oracle会自动调用 sec_pkg.validate_app。如果主机名匹配,角色启用成功;否则报错。
如何在会话中启用和测试Secure Application Role
启用安全应用角色需要使用 SET ROLE 命令,这与普通角色不同,普通角色可能在登录时自动启用,而安全应用角色必须显式启用并触发验证逻辑。测试时,可以通过模拟不同的环境上下文来验证角色是否按预期启用或拒绝。如果验证过程通过,当前会话将获得该角色的所有权限;如果失败,会话保持原状,不会获得额外权限。

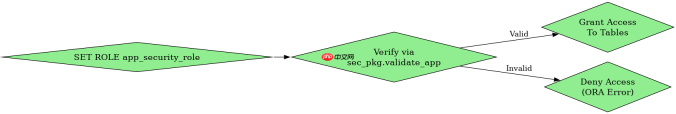
-- 假设已连接到数据库
-- 尝试启用角色
SET ROLE app_security_role;

-- 如果验证通过,以下查询应成功
SELECT * FROM scott.emp;

-- 如果验证失败(如主机不符),上述SET ROLE会报错
-- 此时再次执行SELECT会报ORA-00942: table or view does not exist
-- 因为角色未启用,权限未生效
在实际操作中,开发者应在应用程序的连接层或会话初始化阶段调用 SET ROLE。例如,在Java应用中,可以在获取连接后执行 CallableStatement 或直接发送 SET ROLE 命令。如果业务逻辑需要动态调整验证条件,只需修改 sec_pkg.validate_app 的过程体即可,无需更改角色定义或权限分配。这种机制确保了只有经过授权的应用程序实例才能访问敏感数据,增强了安全性。
基于验证过程抛出的具体错误如何处理
当安全应用角色的验证过程抛出异常时,Oracle会将该异常传播给调用者,导致 SET ROLE 语句失败。常见的错误包括 RAISE_APPLICATION_ERROR 定义的自定义错误,如 -20001。处理这种情况时,应用程序应捕获SQL异常,并根据错误信息决定后续操作,例如记录日志、提示用户或重试。验证过程中的任何未捕获异常都会阻止角色启用,因此建议在过程中使用 EXCEPTION 块记录详细诊断信息,以便排查问题。


