






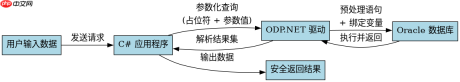
在c#中防止sql注入的核心做法是彻底放弃字符串拼接,全面改用参数化查询(parameterized queries)。通过调用oraclecommand对象的parameters集合添加占位符,让oracle客户端驱动负责处理数据类型和转义逻辑,从而确保用户输入仅被视为数据而非可执行代码。这样做能从根本上阻断恶意sql语句的注入路径,同时保持代码的可读性和安全性。
如何正确使用OracleCommand进行参数化查询
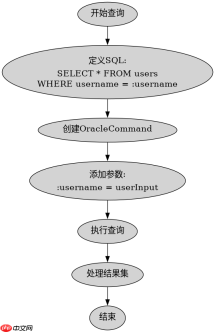
使用OracleCommand时,应在SQL语句中使用冒号加参数名的格式定义占位符,并通过AddWithValue或Add方法将实际值绑定到这些占位符。这种方法由Oracle Data Provider for .NET (ODP.NET) 自动处理参数的类型转换和特殊字符转义,无需开发者手动干预。只要坚持使用这种模式,无论输入内容多么复杂,都不会被解析为SQL逻辑的一部分。
using System;
using Oracle.ManagedDataAccess.Client;

public class SafeOracleQuery
{
    public static void ExecuteSafeQuery(string connectionString, string userInput)
    {
        using (var connection = new OracleConnection(connectionString))
        {
            connection.Open();
            // 使用 :username 作为占位符,而不是直接拼接 userInput
            string sql = "SELECT * FROM users WHERE username = :username";

            using (var command = new OracleCommand(sql, connection))
            {
                // 添加参数,ODP.NET 会自动处理转义
                command.Parameters.Add("username", OracleDbType.Varchar2).Value = userInput;

                using (var reader = command.ExecuteReader())
                {
                    while (reader.Read())
                    {
                        Console.WriteLine(reader["username"].ToString());
                    }
                }
            }
        }
    }
}
如何处理动态生成的SQL片段以避免注入风险
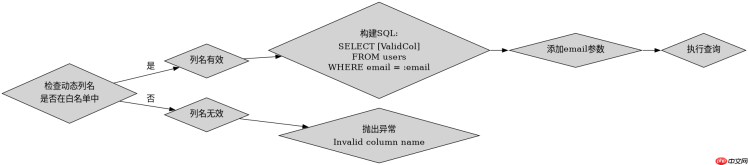
当需要构建包含动态列名或表名的复杂查询时,参数化查询无法直接用于标识符部分。此时必须采用白名单验证机制,对动态部分进行严格校验。只有当输入值完全匹配预定义的合法列表时,才将其拼接到SQL字符串中。对于数据值部分,依然必须使用参数化查询。这种混合策略确保了即使动态部分被篡改,也不会影响数据值的处理安全。

using System;
using System.Collections.Generic;
using Oracle.ManagedDataAccess.Client;

public class DynamicColumnQuery
{
    private static readonly HashSet<string> AllowedColumns = new HashSet<string>
    {
        "username", "email", "created_date", "status"
    };

    public static void ExecuteDynamicQuery(string connectionString, string sortColumn, string filterValue)
    {
        // 1. 验证动态列名是否在白名单内
        if (!AllowedColumns.Contains(sortColumn))
        {
            throw new ArgumentException("Invalid column name");
        }

        using (var connection = new OracleConnection(connectionString))
        {
            connection.Open();
            // 2. 数据值部分仍然使用参数化查询
            string sql = $"SELECT {sortColumn} FROM users WHERE email = :email";

            using (var command = new OracleCommand(sql, connection))
            {
                command.Parameters.Add("email", OracleDbType.Varchar2).Value = filterValue;

                using (var reader = command.ExecuteReader())
                {
                    while (reader.Read())
                    {
                        Console.WriteLine(reader[0].ToString());
                    }
                }
            }
        }
    }
}</string></string>
当输入包含特殊字符如单引号时会发生什么
当用户输入包含单引号(')或其他SQL保留字符时,参数化查询会将其视为普通字符串数据的一部分,而不会尝试将其解释为SQL语法结构。例如,输入 `O'Reilly` 会被安全地传递给Oracle数据库,驱动程序会在内部对其进行适当的转义处理,确保它只匹配名为 `O'Reilly` 的用户,而不会导致SQL语法错误或注入攻击。这是参数化查询相比字符串拼接的最大优势,无需开发者手动处理转义逻辑。






