






使用预编译语句(prepared statements)是防范sql注入最安全且标准的方法,它能将代码与数据彻底分离。具体做法是将sql模板中的值占位符替换为`?`或命名参数,然后由驱动程序处理特殊字符的转义和类型绑定,从而确保含有数学符号的数据被当作纯文本处理而非可执行代码。

Java中使用PreparedStatement处理特殊符号
在Java环境中,通过`java.sql.PreparedStatement`可以安全地插入包含如`+`, `-`, `*`, `/`, `^`等数学符号的用户输入。关键在于不要手动拼接字符串,而是调用`setString`或`setDouble`等方法将参数绑定到预编译的语句上。
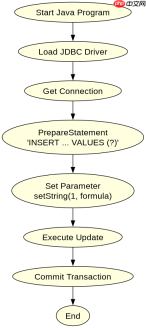
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;

public class SafeInsert {
    public static void main(String[] args) {
        String url = "jdbc:mysql://localhost:3306/mydb";
        String user = "root";
        String password = "password";

        // 模拟含有特殊数学符号的输入
        String formula = "E = mc^2 + (m * v^2) / 2";

        String sql = "INSERT INTO physics_formulas (formula_text) VALUES (?)";

        try (Connection conn = DriverManager.getConnection(url, user, password);
             PreparedStatement pstmt = conn.prepareStatement(sql)) {

            // 安全地设置参数,驱动程序会自动处理转义
            pstmt.setString(1, formula);

            int rowsAffected = pstmt.executeUpdate();
            System.out.println("Inserted " + rowsAffected + " row(s).");

        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
Python中使用PyMySQL或sqlite3进行参数化查询
在Python中,无论是使用SQLite还是MySQL(通过PyMySQL或mysql-connector),都应使用`execute`方法的参数化功能。数据库驱动会将元组或字典中的值安全地嵌入到SQL语句中,即使输入包含单引号、分号或数学运算符,也不会改变SQL的结构。


import sqlite3

# 假设已连接数据库
conn = sqlite3.connect('example.db')
cursor = conn.cursor()

# 创建表
cursor.execute('''CREATE TABLE IF NOT EXISTS formulas
                  (id INTEGER PRIMARY KEY, content TEXT)''')

# 含有特殊数学符号的数据
data = "F = G * (m1 * m2) / r^2"

# 使用参数化查询
sql = "INSERT INTO formulas (content) VALUES (?)"
cursor.execute(sql, (data,))

conn.commit()
print("Data inserted safely.")

conn.close()
验证特殊符号在数据库中的存储状态
为了确认特殊数学符号是否被正确存储且未引发注入,我们可以查询刚才插入的数据并检查其原始内容。在安全的预编译模式下,数据库会将这些符号视为普通字符序列,不会将其解释为SQL逻辑的一部分。例如,输入中的`^`会被原样存入,而不会被解析为异或运算或幂运算指令,除非应用层后续逻辑主动处理它。


