






在goframe框架中防范sql注入的核心做法是严格使用参数化查询,即调用数据库操作接口时传入占位符(如 ? 或命名参数),由框架自动处理转义,严禁将用户输入直接拼接到 sql 字符串中。具体实现上,应优先使用 dao 层提供的 insert、update、delete 和 select 方法,并始终通过结构体字段或键值对传递数据,避免手动拼接 where 条件。这样即使输入包含恶意字符,也会被当作普通数据处理,从而彻底阻断注入攻击。

如何正确使用 dao 层进行安全的数据插入与更新
直接使用 dao 层的增删改查方法是防止注入的最有效手段,因为底层驱动会自动处理参数绑定。开发者只需构造包含数据的结构体或 Map,传递给 Insert 或 Update 即可,无需关心具体的 SQL 语法细节。这种方式不仅代码简洁,而且能确保所有输入都经过安全的参数化处理,避免了因疏忽导致的拼接漏洞。
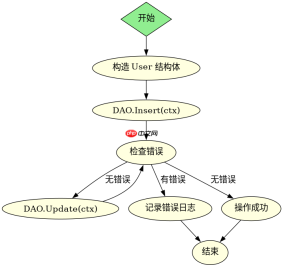
package main

import (
    "context"
    "github.com/gogfans/gf/v2/frame"
    "github.com/gogfans/gf/v2/os/glog"
)

type User struct {
    Name  string
    Email string
}

func main() {
    ctx := context.Background()
    // 模拟用户输入
    userInput := User{Name: "Alice", Email: "alice@example.com"}

    // 安全方式:使用 DAO 进行插入
    _, err := frame.DB().Model("user").Data(userInput).Insert(ctx)
    if err != nil {
        glog.Error(err)
        return
    }

    // 安全方式:使用 DAO 进行更新
    _, err = frame.DB().Model("user").Where("name", userInput.Name).Data(map[string]interface{}{"email": userInput.Email}).Update(ctx)
    if err != nil {
        glog.Error(err)
    }
}
如何处理动态查询条件以避免注入风险
当需要根据多个动态条件查询数据时,必须使用 Where 链式调用来构建查询语句,而不是拼接 SQL 字符串。Where 方法支持传入字段名和对应的值,框架会将其转换为安全的参数化查询。对于复杂的逻辑组合,可以使用 WhereMap 或 WhereIn 等方法,这些方法同样遵循参数化原则,确保每个条件值都被正确转义。这种写法既灵活又安全,能够应对各种复杂的查询场景。

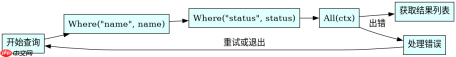
package main

import (
    "context"
    "github.com/gogfans/gf/v2/frame"
    "github.com/gogfans/gf/v2/os/glog"
)

func main() {
    ctx := context.Background()

    // 动态查询示例
    name := "Bob"
    status := 1

    // 安全方式:使用 Where 链式调用
    list, err := frame.DB().Model("user").Where("name", name).Where("status", status).All(ctx)
    if err != nil {
        glog.Error(err)
        return
    }

    // 另一种安全方式:使用 WhereMap
    whereMap := map[string]interface{}{
        "name":   name,
        "status": status,
    }
    list2, err := frame.DB().Model("user").WhereMap(whereMap).All(ctx)
    if err != nil {
        glog.Error(err)
    }

    glog.Info(list, list2)
}
如果必须使用原生 SQL 该如何确保安全
在极少数需要执行复杂原生 SQL 的场景下,必须使用 Exec 或 Query 方法的参数化版本,严禁使用字符串拼接。GoFrame 的数据库接口支持占位符 ? 或命名参数 :name,开发者应将用户输入作为参数传入,而不是嵌入到 SQL 字符串中。此外,应避免使用 Raw 方法直接执行未处理的 SQL 字符串,除非该字符串完全由开发者控制且不含任何用户输入。这种严格的参数化要求是防止原生 SQL 注入的最后防线。












