






GoFrame框架实现JWT鉴权的落地实践
在goframe中实现jwt鉴权,核心做法是编写一个自定义中间件,利用ghttp.request解析请求头中的token并验证签名,随后将解析出的用户信息存入上下文供后续handler使用。具体操作时,需在路由组注册前调用middleware方法挂载该逻辑,并在配置文件中设置好密钥与过期时间,这样即可确保受保护的路由具备身份校验能力。

如何正确解析和提取JWT Token
解析JWT的关键在于从HTTP请求的Authorization头部准确提取Bearer Token,并使用jwt.ParseWithClaims进行签名验证。如果Token格式错误或签名不匹配,中间件应直接返回401状态码终止请求;若验证成功,则将Payload中的用户ID等关键数据提取出来,通过Request.SetCtxVar存入上下文,以便业务层获取。
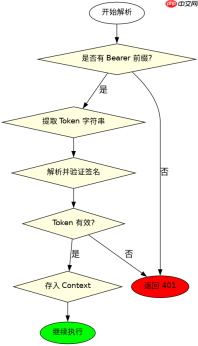
package middleware

import (
    "strings"
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
    "github.com/golang-jwt/jwt/v5"
)

func AuthMiddleware(r *ghttp.Request) {
    tokenStr := r.Header.Get("Authorization")
    if !strings.HasPrefix(tokenStr, "Bearer ") {
        g.Log().Error("Missing Bearer prefix")
        r.ExitStatus(401)
        return
    }
    tokenStr = strings.TrimPrefix(tokenStr, "Bearer ")
    claims := &MyClaims{}
    token, err := jwt.ParseWithClaims(tokenStr, claims, func(t *jwt.Token) (interface{}, error) {
        return []byte(g.Cfg().Get("jwt.secret").String()), nil
    })
    if err != nil || !token.Valid {
        g.Log().Error("Invalid token", err)
        r.ExitStatus(401)
        return
    }
    r.SetCtxVar("userId", claims.UserId)
    r.Middleware.Next()
}
如何处理Token过期与刷新机制
处理Token过期的最佳实践是在验证阶段捕获jwt.ValidationError并区分错误类型。当检测到Expired错误时,不应直接拒绝请求,而是检查是否存在Refresh Token或允许前端重新登录。在实际代码中,可以通过判断错误码来动态决定是返回401还是尝试刷新会话,从而提升用户体验。

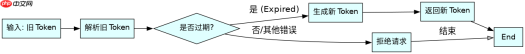
package handler

import (
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
    "github.com/golang-jwt/jwt/v5"
)

type MyClaims struct {
    UserId string `json:"user_id"`
    jwt.RegisteredClaims
}

func RefreshToken(r *ghttp.Request) {
    oldTokenStr := r.GetBodyJson().Get("old_token").String()
    claims := &MyClaims{}
    _, err := jwt.ParseWithClaims(oldTokenStr, claims, func(t *jwt.Token) (interface{}, error) {
        return []byte(g.Cfg().Get("jwt.secret").String()), nil
    })
    if err != nil {
        if ve, ok := err.(*jwt.ValidationError); ok && ve.Errors&jwt.ValidationErrorMalformed == 0 {
            if ve.Errors&jwt.ValidationErrorExpired != 0 {
                // Handle refresh logic here
                g.Log().Info("Token expired, refreshing...")
            }
        }
        r.ExitStatus(401)
        return
    }
    // Generate new token
    r.Response.WriteJson(g.Map{"new_token": "..."})
}
基于程序中某个输入、条件或结果的具体问题
当输入为包含非法字符或结构错误的JWT字符串时,程序会抛出jwt.ValidationError并记录错误日志,最终向客户端返回401 Unauthorized响应。这一行为确保了即使攻击者伪造Token,服务端也能在解析阶段拦截并拒绝访问,保障了系统的安全性。












