






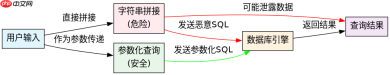
在c#中使用entity framework执行原生sql时,防止注入的核心做法是严格使用参数化查询,严禁拼接字符串。通过调用 fromsqlraw 或 fromsqlinterpolated 方法并传入参数,ef core 会自动处理转义和类型转换,从而阻断恶意代码注入。只要确保 sql 模板中的占位符不被直接替换为原始字符串,就能有效保障安全。
如何正确使用 FromSqlRaw 进行参数化查询
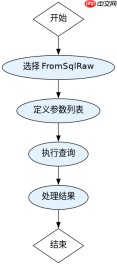
使用 FromSqlRaw 时,必须将用户输入作为独立的参数对象传递,而不是拼接到 SQL 字符串中。EF Core 会将这些参数映射到数据库驱动的安全机制中,确保输入内容仅被视为数据而非可执行代码。这种方式能彻底避免 SQL 注入风险,同时保持代码的清晰性。
using Microsoft.EntityFrameworkCore;
using System;
using System.Linq;

public class User
{
    public int Id { get; set; }
    public string Name { get; set; }
}

public class DbContextExample
{
    private readonly MyDbContext _context;

    public DbContextExample(MyDbContext context)
    {
        _context = context;
    }

    // 安全的方式:使用参数化查询
    public User GetSafeUser(string userName)
    {
        // 注意:参数名必须以 @ 开头,且不能出现在 SQL 字符串的字面量中
        var user = _context.Users.FromSqlRaw(
            "SELECT * FROM Users WHERE Name = {0}",
            userName).FirstOrDefault();
        return user;
    }

    // 危险的方式:字符串拼接(绝对禁止)
    public User GetUnsafeUser(string userName)
    {
        // 如果 userName 包含 ' OR '1'='1,将导致注入
        var sql = $"SELECT * FROM Users WHERE Name = '{userName}'";
        var user = _context.Users.FromSqlRaw(sql).FirstOrDefault();
        return user;
    }
}

// 预期结果:
// GetSafeUser("admin") 返回 Name 为 "admin" 的用户
// GetSafeUser("' OR '1'='1") 返回 null 或空集合,不会返回所有用户
// GetUnsafeUser("' OR '1'='1") 可能返回所有用户,存在严重安全风险
何时使用 FromSqlInterpolated 替代 FromSqlRaw
当需要更简洁的语法且确定输入来源可信或已做校验时,可以使用 FromSqlInterpolated。它利用 C# 的插值字符串特性,自动处理参数的转义和类型推断。虽然写法更接近自然语言,但其底层依然遵循参数化原则,安全性与 FromSqlRaw 相当。选择哪种方式主要取决于团队对代码风格的偏好以及是否需要显式控制参数类型。


using Microsoft.EntityFrameworkCore;
using System;
using System.Linq;

public class Product
{
    public int Id { get; set; }
    public decimal Price { get; set; }
}

public class ProductQueryExample
{
    private readonly MyDbContext _context;

    public ProductQueryExample(MyDbContext context)
    {
        _context = context;
    }

    // 使用 FromSqlInterpolated 进行参数化查询
    public Product GetProductByPrice(decimal maxPrice)
    {
        // EF Core 会自动将 {maxPrice} 转换为参数化查询
        var product = _context.Products.FromSqlInterpolated(
            $"SELECT * FROM Products WHERE Price <h2>从 SqlQuery 迁移到 FromSqlRaw 时的注意事项</h2><p>在旧版 Entity Framework 6 中,开发者常使用 <code>Database.SqlQuery</code> 执行原生 SQL。迁移到 EF Core 时,需改用 <code>FromSqlRaw</code> 或 <code>FromSqlInterpolated</code>。关键区别在于,EF Core 要求参数必须显式声明,且不支持在 SQL 字符串中直接使用 C# 变量插值而不经过参数化处理。此外,EF Core 对 SQL 语句的解析更为严格,部分 EF6 支持的语法可能在 EF Core 中不再适用,需查阅官方文档确认兼容性。</p>






