






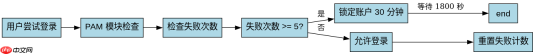
在 linux 系统中配置账户锁定 30 分钟,核心做法是启用 pam_tally2 模块(centos/rhel 7 及以下)或 pam_faillock 模块(centos/rhel 8+、ubuntu 18.04+),并在 /etc/pam.d/system-auth 和 /etc/pam.d/password-auth 中设置最大重试次数为 5 次,锁定时间为 1800 秒。这样当用户连续输错 5 次密码后,账户将被锁定 30 分钟,期间无法登录。
pam_tally2 如何配置旧版系统的锁定策略
对于 CentOS 7 及更早版本,使用 pam_tally2 模块实现账户锁定。需要在 /etc/pam.d/system-auth 文件中添加两行配置:第一行在 password 阶段记录失败尝试,第二行在 account 阶段检查并执行锁定。具体参数包括 deny=5 表示允许 5 次错误,unlock_time=1800 表示锁定 30 分钟,even_deny_root 表示对 root 用户也生效。配置完成后,用户连续输错 5 次密码即被锁定,30 分钟后自动解锁。
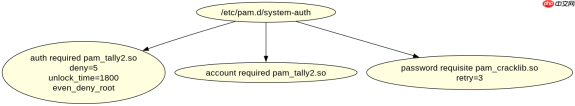
auth required pam_tally2.so deny=5 unlock_time=1800 even_deny_root
password requisite pam_cracklib.so retry=3
account required pam_tally2.so
上述配置中,auth 行负责在每次认证时更新失败计数,account 行负责在登录前检查是否达到锁定阈值。若未添加 even_deny_root,则 root 用户不会被锁定。测试时可使用 faillog -u username 查看失败次数,或使用 pam_tally2 --user username 查询当前状态。手动解锁可使用 pam_tally2 --user username --reset。
pam_faillock 如何配置新版系统的锁定策略
对于 CentOS 8、RHEL 8 及 Ubuntu 18.04 及以上版本,pam_tally2 已被弃用,改用 pam_faillock 模块。配置方式类似,但语法略有不同。在 /etc/pam.d/system-auth 和 /etc/pam.d/password-auth 中添加以下行:auth required pam_faillock.so preauth silent audit deny=5 unlock_time=1800 even_deny_root 和 auth [default=die] pam_faillock.so authfail audit deny=5 unlock_time=1800 even_deny_root。此外,还需在 account 阶段添加 account required pam_faillock.so。这些配置确保用户连续输错 5 次密码后锁定 30 分钟,且对 root 用户同样生效。

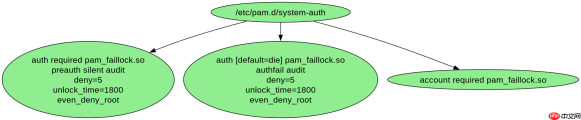
auth required pam_faillock.so preauth silent audit deny=5 unlock_time=1800 even_deny_root
auth [default=die] pam_faillock.so authfail audit deny=5 unlock_time=1800 even_deny_root
account required pam_faillock.so
在新版系统中,pam_faillock 将失败记录存储在 /var/run/faillock/ 目录下,而非旧的 /var/log/faillog。可使用 faillock --user username 查看失败次数和锁定状态。手动解锁命令为 faillock --user username --reset。与 pam_tally2 相比,pam_faillock 更现代化,支持更细粒度的控制,如 audit 参数可记录审计日志,silent 参数可抑制提示信息。配置时需确保两个 PAM 文件同步修改,否则可能导致部分服务不受保护。
锁定后如何手动解锁账户
当账户因多次输错密码被锁定后,管理员需手动解锁以恢复访问。在旧版系统(使用 pam_tally2)中,执行 pam_tally2 --user username --reset 即可清除失败计数并立即解锁。在新版系统(使用 pam_faillock)中,执行 faillock --user username --reset 达到相同效果。若需验证解锁是否成功,可再次运行对应命令查看失败计数是否归零。注意,手动解锁不会重置锁定计时器,若用户在解锁后立即再次输错密码,将重新触发锁定机制。此外,锁定仅影响密码认证,不影响 SSH 密钥或其他非密码登录方式。








