






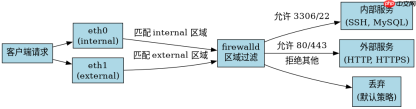
在 linux 中使用 firewalld 配置双网卡不同区域,核心做法是将两个网络接口分别绑定到不同的 zone(如 internal 和 external),并设置默认区域。具体操作是调用 firewall-cmd 命令,使用 --zone= 指定目标区域,配合 --add-interface= 将网卡加入该区域,最后通过 --set-default-zone= 确定未匹配网卡的兜底策略。这样做后,来自不同网卡的流量会立即受到对应区域的规则限制,无需重启服务即可生效。
如何将特定网卡永久绑定到指定区域
要让网卡在系统重启后依然保持在指定区域,必须使用 --permanent 参数执行绑定操作。直接修改运行时配置虽然即时生效,但重启后会丢失。正确的做法是先对 internal 区域添加 eth0 接口,再对 external 区域添加 eth1 接口,最后重新加载防火墙配置使永久规则生效。这样能确保网络接口的区域归属与持久化配置一致。
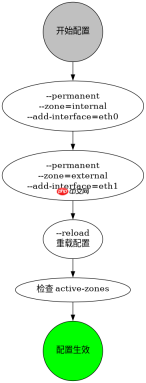
sudo firewall-cmd --permanent --zone=internal --add-interface=eth0
sudo firewall-cmd --permanent --zone=external --add-interface=eth1
sudo firewall-cmd --reload
执行上述命令后,可以通过 firewall-cmd --get-active-zones 验证配置。输出结果应显示 internal 区域包含 interfaces: eth0,external 区域包含 interfaces: eth1。此时即使重启网络服务或系统,网卡也会自动归位到对应的区域中,保持安全策略的连续性。
如何为不同区域设置差异化的访问规则
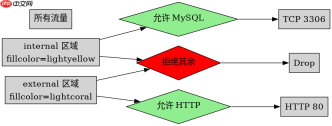
不同区域拥有预设的安全等级,例如 public 仅开放 SSH,而 trusted 允许所有流量。要为双网卡环境提供差异化服务,需针对每个区域单独添加端口或服务。比如在 internal 区域开放数据库端口 3306,同时在 external 区域仅保留 Web 服务 80。这种配置利用了 firewalld 的区域隔离机制,确保内部信任网络可以访问敏感服务,而外部不可信网络只能接触有限入口。

# 在 internal 区域开放 MySQL
sudo firewall-cmd --zone=internal --add-port=3306/tcp
# 在 external 区域开放 HTTP
sudo firewall-cmd --zone=external --add-service=http
# 保存配置
sudo firewall-cmd --runtime-to-permanent
配置完成后,从 eth0(internal)发起的 TCP 3306 连接将被允许,而从 eth1(external)发起的相同连接会被拒绝。反之,外部用户可通过 eth1 访问 HTTP 服务,但无法触及 MySQL。这种基于源接口的流量区分,有效实现了内网高可用与外网最小权限的安全模型。
当数据包同时匹配多个接口时 firewalld 如何处理
在双网卡配置中,如果某个 IP 地址段被错误地路由到非预期网卡,或者存在多播流量,firewalld 会根据数据包的入站接口(Inbound Interface)决定应用哪个区域的规则。每个数据包只会被一个区域处理,即其进入系统的第一个网卡所属的区域。如果网卡未绑定任何区域,它将落入默认区域(default zone)。因此,确保所有物理和逻辑接口都已明确分配区域至关重要,否则未绑定的接口将受默认区域严格限制,可能导致管理中断。








