






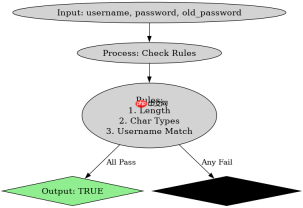
oracle密码策略的verify function是一个pl/sql函数,必须返回布尔值(true或false)来指示密码是否通过校验。编写该函数的核心逻辑是定义一组检查规则,例如长度限制、字符类型混合要求以及禁止使用用户名等敏感信息,并在函数体内逐一验证这些条件,若发现任何违规项则立即返回false,全部通过后返回true。
如何编写满足基本复杂度要求的Verify Function
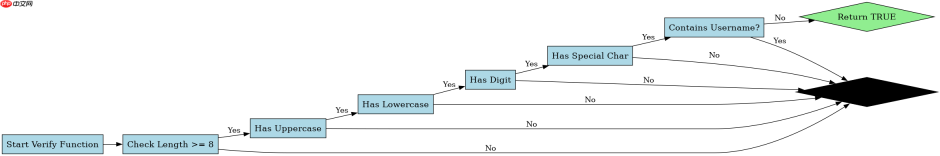
要实现基础的密码复杂度校验,需要创建一个名为`verify_function`的PL/SQL函数,该函数接收三个参数:`username`(用户名)、`password`(新密码)和`old_password`(旧密码)。在函数体中,首先检查密码长度是否至少为8位,然后利用正则表达式或内置函数确保密码同时包含大写字母、小写字母、数字和特殊字符。如果密码与用户名相同或包含用户名的部分片段,也应视为无效。所有检查通过后,函数返回TRUE。
-- 基础复杂度校验函数示例
CREATE OR REPLACE FUNCTION verify_function_simple (username VARCHAR2,
                                                    password VARCHAR2,
                                                    old_password VARCHAR2)
RETURN BOOLEAN IS
BEGIN
    -- 检查长度
    IF LENGTH(password)  0 OR
       INSTR(UPPER(username), UPPER(SUBSTR(password, -4))) > 0 THEN
        RETURN FALSE;
    END IF;

    RETURN TRUE;
END;
/
上述代码定义了具体的校验步骤。调用此函数时,需将其绑定到特定的Profile中。预期结果是,当输入符合规则的密码如`Passw0rd!`时返回TRUE,而输入`password`(无大写、数字、特殊字符)或`Abc`(长度不足)时返回FALSE。
如何增强Verify Function以防止常见弱密码
除了基本的字符类型混合,常见的弱密码还包括连续字符(如`abcd`)、重复字符(如`aaaa`)或与旧密码过于相似。为了增强安全性,可以在Verify Function中加入对连续序列的检测,以及比较新旧密码的差异度。此外,还可以禁止使用常见的字典单词。这需要通过额外的字符串处理逻辑来实现,例如遍历密码字符并检查ASCII码值的连续性,或者计算新旧密码的编辑距离。


-- 增强版校验函数,增加连续字符和重复字符检测
CREATE OR REPLACE FUNCTION verify_function_advanced (username VARCHAR2,
                                                     password VARCHAR2,
                                                     old_password VARCHAR2)
RETURN BOOLEAN IS
    v_len NUMBER;
    v_has_upper BOOLEAN := FALSE;
    v_has_lower BOOLEAN := FALSE;
    v_has_digit BOOLEAN := FALSE;
    v_has_special BOOLEAN := FALSE;
    i NUMBER;
    v_char CHAR(1);
    v_prev_char CHAR(1);
BEGIN
    v_len := LENGTH(password);

    -- 长度检查
    IF v_len = 3 THEN
                    RETURN FALSE;
                END IF;
            ELSE
                repeat_count := 1;
            END IF;
            v_prev_char := v_char;
        END LOOP;
    END;

    -- 检查是否与旧密码相同
    IF password = old_password THEN
        RETURN FALSE;
    END IF;

    RETURN TRUE;
END;
/
该增强版函数引入了循环遍历来统计字符类型,并增加了重复字符计数逻辑。预期结果是,像`Passw0rd!!`(含连续感叹号)或`P@ssw0rd`(无重复但符合基础)能通过,而`P@ssss0rd`(含四个s)会被拒绝。注意,连续字符的检测在实际生产中可能需要更精细的正则或算法,此处仅展示基本思路。
如何将Verify Function应用到特定Profile并测试其效果
编写好Verify Function后,需要将其分配给一个Profile,然后将用户关联到该Profile。可以使用`ALTER PROFILE`命令将函数绑定到`PASSWORD_VERIFY_FUNCTION`参数。创建测试用户并尝试设置不同复杂度的密码,观察系统是否接受。如果密码不符合函数定义的规则,Oracle会抛出ORA-20001错误。这一步骤确保了策略的实际生效,并能直观看到函数对不同输入的响应。


