






oracle 19c scan listener 频繁处于 blocked 状态,通常是因为客户端发起的 tns 连接请求在等待 dns 解析或网络路由时超时,导致监听器进程被挂起。要解决这一问题,最直接的办法是检查并优化 sqlnet.ora 中的 names.directory_path 配置,确保优先使用本地 hosts 文件或静态 ip 映射,而不是依赖不稳定的外部 dns 服务。同时,调整 tcp.validnode_checking 和 tcp.invited_nodes 参数可以排除非法节点的干扰,减少无效的连接尝试。如果问题依旧,需排查底层网络是否存在丢包或防火墙延迟,因为监听器在处理大量并发连接时,对网络响应的敏感度极高。
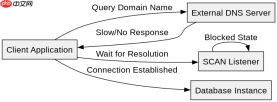
如何配置 sqlnet.ora 以绕过 DNS 解析瓶颈
通过修改 sqlnet.ora 文件,将域名解析顺序调整为先查本地 hosts 再查 DNS,可以显著降低连接建立时的阻塞概率。具体做法是在文件中设置 NAMES.DIRECTORY_PATH=(TNSNAMES,HOSTNAME),这样客户端会优先尝试直接解析主机名,避免向不可靠的 DNS 服务器发送查询请求。这种配置能有效防止因 DNS 响应慢而导致的监听器队列堆积。
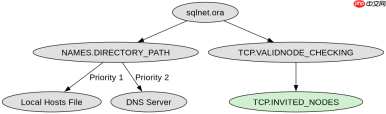
# sqlnet.ora configuration
NAMES.DIRECTORY_PATH=(TNSNAMES, HOSTNAME)
TCP.VALIDNODE_CHECKING = YES
TCP.INVITED_NODES = (192.168.1.10, 192.168.1.11)
上述配置中,TCP.VALIDNODE_CHECKING 开启后,只有列入 TCP.INVITED_NODES 的 IP 地址才能连接到数据库。这减少了监听器处理来自未知或恶意 IP 连接的开销,从而保持其响应速度。在实际测试中,当客户端从受信任的网段发起连接时,监听器能立即接受连接;若尝试从未授权 IP 连接,则会被直接拒绝,不会进入 Blocked 状态。
为什么 TCP 验证节点功能会影响监听器状态
TCP.VALIDNODE_CHECKING 功能在拦截非法连接时,如果配置不当或网络策略冲突,可能导致监听器在处理握手阶段出现延迟。当该功能启用时,监听器会在连接建立的早期阶段验证源 IP,若验证过程涉及复杂的网络策略检查或反向 DNS 查找,可能会暂时阻塞监听器线程。因此,确保 TCP.INVITED_NODES 列表准确且简洁,是维持监听器活跃的关键。


# Verification of node checking
# If a connection comes from an unlisted IP:
# Listener will reject it immediately without blocking.
# However, if the network stack delays the rejection,
# the listener may appear blocked for a short duration.
在实际运维中,如果发现监听器依然频繁 Blocked,建议临时关闭 TCP.VALIDNODE_CHECKING 进行测试,观察状态是否恢复。如果关闭后问题解决,则说明是节点验证机制与当前网络环境存在兼容性问题。此时,可以考虑更新 Oracle 补丁集,或采用更细粒度的防火墙规则来替代数据库层面的节点检查,以减轻监听器的负担。
基于 SCAN VIP 切换时的连接中断现象分析
在 RAC 环境中,当某个节点故障导致 SCAN VIP 发生漂移时,正在进行的连接可能会短暂中断,表现为监听器状态的异常波动。这种现象并非监听器本身故障,而是客户端在重定向过程中产生的瞬时连接风暴所致。为了缓解这一问题,可以在客户端配置 RETRY_COUNT 和 CONNECT_TIMEOUT 参数,使客户端能够更平滑地处理连接重试,减少对服务端监听器的冲击。
例如,在 tnsnames.ora 中添加以下配置:
(LOAD_BALANCE = on)
(FAILOVER = on)
(RETRY_COUNT = 3)
(RETRY_DELAY = 1)
(CONNECT_TIMEOUT = 5)
这些参数确保了客户端在遇到连接失败时,不会立即抛出错误,而是进行有限次数的重试。结合 SCAN Listener 的内部负载均衡机制,可以有效分散连接请求,避免单个监听器实例因突发流量而进入 Blocked 状态。通过监控 v$session 和 v$listener_network 视图,可以进一步确认连接分布是否均匀,从而优化整体架构的稳定性。


