






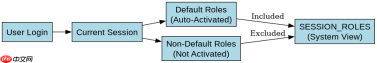
在oracle数据库中,查看当前会话生效的所有role角色最直接的方法是使用 session_roles 系统视图。该视图会列出当前用户通过登录或显式执行 set role 命令后,实际拥有权限的角色列表。如果某个角色被设置为非默认角色(即未在当前会话中激活),它将不会出现在此视图中。
如何区分默认角色与非默认角色?
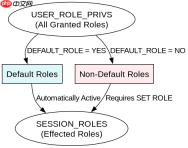
要理解为什么某些角色不在 SESSION_ROLES 中,需要查询 USER_ROLE_PRIVS 视图。这个视图展示了用户被授予的所有角色以及它们的“默认”状态。如果一个角色的 DEFAULT_ROLE 列为 'YES',则它在登录时自动生效;如果是 'NO',则需要手动启用。通过连接这两个视图,可以清晰地看到哪些角色是已激活的,哪些是仅被授予但未激活的。
SELECT urp.role_name,
       urp.default_role
FROM   user_role_privs urp
ORDER BY urp.role_name;
运行上述查询后,你将得到一个包含所有授予角色的列表。重点关注 DEFAULT_ROLE 列。例如,如果 DBA 角色的 DEFAULT_ROLE 为 'NO',那么即使你拥有该角色,它也不会出现在 SESSION_ROLES 中,除非你执行了 SET ROLE DBA。这种机制允许数据库管理员精细控制会话权限,避免不必要的特权提升。
如何检查特定角色是否在当前会话中生效?
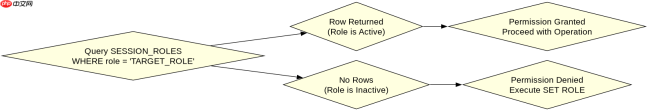
除了列出所有角色,开发者有时需要验证某个特定角色(如 CONNECT 或 RESOURCE)是否在当前会话中可用。可以通过在 SESSION_ROLES 查询中添加 WHERE 子句来实现。这种方法比查询 USER_ROLE_PRIVS 更直接,因为它只返回当前实际生效的角色,不受默认设置的影响。

SELECT role
FROM   session_roles
WHERE  role = 'CONNECT';
如果上述查询返回一行数据,说明 CONNECT 角色当前正在生效。如果返回空集,则该角色未激活。这在编写需要动态权限检查的应用程序时非常有用,例如在存储过程中判断当前用户是否具有执行特定操作的权限。需要注意的是,SESSION_ROLES 视图反映的是会话级别的实时状态,任何 SET ROLE 操作都会立即影响其结果。
基于程序中某个输入、条件或结果的具体问题:当角色被禁用时权限如何变化?
假设你的应用程序在执行一个需要 DELETE 权限的操作时失败,但你知道用户拥有 DELETE_ANY_TABLE 角色。此时应检查该角色是否在当前会话中生效。如果 USER_ROLE_PRIVS 显示该角色为非默认角色,且 SESSION_ROLES 中未包含它,则权限缺失的原因就是角色未激活。解决方法是执行 SET ROLE role_name IDENTIFIED BY password(如果角色有密码)或直接 SET ROLE role_name。这解释了为什么拥有角色不等于拥有权限,关键在于会话中的激活状态。


