






如何确保租户数据隔离
在saas多租户系统中,防止sql注入越权的核心做法是强制所有查询携带租户标识,并依赖数据库层面的权限控制来兜底。具体而言,应用层应通过拦截器或orm中间件自动注入

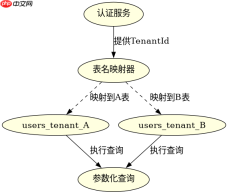
如何处理动态表名场景
当系统采用每租户独立表结构时,防止越权的关键在于严格校验表名来源并禁止直接拼接用户输入。开发者需建立白名单机制,根据认证后的
如何验证共享库模式下的行级安全
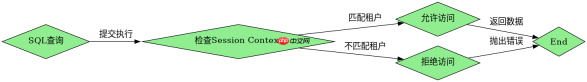
在共享数据库且单表存储多租户数据的模式下,必须启用数据库的行级安全策略(RLS)作为最终防线。即使应用层代码因Bug遗漏了
基于程序中某个输入、条件或结果的具体问题
针对上述共享库模式,若程序传入的
import psycopg2

def get_user_data(db_conn, user_id, tenant_id):
    if not tenant_id:
        raise ValueError("Tenant ID is required")

    # 使用参数化查询防止SQL注入
    query = "SELECT * FROM users WHERE id = %s AND tenant_id = %s"
    cursor = db_conn.cursor()
    try:
        cursor.execute(query, (user_id, tenant_id))
        return cursor.fetchone()
    finally:
        cursor.close()

# 模拟调用
try:
    result = get_user_data(conn, 123, "tenant_A")
    print(f"Result: {result}")
except Exception as e:
    print(f"Error: {e}")
预期结果:当


