






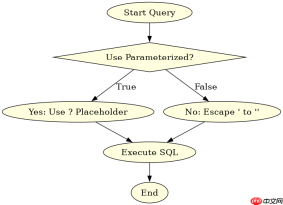
在sql中安全查询含有单引号的文本数据,最可靠的方法是使用参数化查询(prepared statements),由数据库驱动自动处理转义和类型绑定,彻底杜绝sql注入风险。若必须使用字符串拼接,则需将每个单引号替换为两个单引号(即 ' 变为 ''),这是sql标准中的字面量转义规则。参数化查询能确保输入被视为纯数据而非可执行代码,而手动转义仅适用于构建动态sql字符串的场景。

参数化查询如何防止注入并处理特殊字符?
参数化查询通过占位符与数据分离的方式工作,数据库引擎在解析阶段将用户输入视为常量值,因此单引号、双引号或反斜杠等字符不会改变SQL语句的结构。以Python的SQLite3为例,使用 ? 占位符时,驱动会自动处理内部转义,开发者无需关心底层实现细节。这种方式不仅安全,还能利用预编译提升重复查询的性能。
import sqlite3

conn = sqlite3.connect('example.db')
cursor = conn.cursor()

# 用户输入包含单引号
user_input = "O'Connor"

# 使用参数化查询
query = "SELECT * FROM users WHERE name = ?"
cursor.execute(query, (user_input,))

results = cursor.fetchall()
print(results)

conn.close()
字符串拼接时如何正确转义单引号?
当无法使用参数化查询(如某些动态列名或表名场景)时,必须手动转义单引号。在标准SQL中,通过在单引号前再加一个单引号来实现转义,例如搜索 it's 应构造为 'it''s'。不同数据库可能有特定函数,如MySQL的 QUOTE() 或PostgreSQL的 E''',但核心逻辑一致:将元字符转换为普通字符序列。务必注意,这种拼接方式极易因遗漏转义导致注入漏洞,应优先避免。

-- MySQL示例
SELECT * FROM users WHERE name = QUOTE("O'Connor");
-- 结果: SELECT * FROM users WHERE name = 'O''Connor';

-- PostgreSQL示例
SELECT * FROM users WHERE name = E'O''Connor';
-- 注意:E'' 表示原始字符串,单引号需加倍
使用LIKE模糊查询时如何处理通配符与单引号?
在结合 LIKE 进行模糊匹配时,除了处理单引号,还需注意百分号(%)和下划线(_)作为通配符的特殊性。若用户输入包含这些字符且希望精确匹配,需使用 ESCAPE 子句定义转义字符。例如,搜索包含单引号和百分号的字符串 O'%Connor,需先转义单引号为 O''%Connor,再对百分号使用转义符。参数化查询同样支持 LIKE,只需将模式字符串作为参数传入,驱动会正确处理所有特殊字符。
-- 使用ESCAPE子句处理通配符
SELECT * FROM users WHERE name LIKE '%O''%Connor%' ESCAPE '!';
-- 这里!是自定义转义符,实际使用时需确保输入中不含!

-- 参数化LIKE查询(推荐)
query = "SELECT * FROM users WHERE name LIKE ?"
cursor.execute(query, ('%' + user_input.replace('%', '\%').replace('_', '\_') + '%',))
-- 注意:部分驱动可能自动处理,但显式转义更稳妥


