






在postgresql中安全处理json字段防sql注入,核心做法是避免将用户输入拼接到sql字符串中,而是使用参数化查询($1, $2)或专用的json操作符。对于动态键名访问,应使用 jsonb_path_query 配合参数化路径,或使用 ->> 和 #> 操作符时确保键名来自白名单。直接拼接json内容到sql语句中会导致注入风险,而通过参数传递json数据则是安全的。

如何防止JSON值中的SQL注入?
当需要将用户提供的JSON数据存入数据库或用于比较时,必须使用参数化查询。PostgreSQL的驱动(如psycopg2、pgx等)会自动处理转义,防止注入。例如,使用 $1 占位符传递整个JSON对象,而不是将其拼接到SQL字符串中。
import psycopg2

# 假设conn是已建立的连接
cursor = conn.cursor()
user_input_json = '{"name": "Alice", "age": 30}'

# 安全:使用参数化查询
cursor.execute(
    "INSERT INTO users (data) VALUES ($1)",
    (user_input_json,)
)
conn.commit()
上述代码中,user_input_json 作为参数传递,即使其中包含恶意SQL片段(如 {"name": "; DROP TABLE users; --"}),也会被当作普通字符串处理,不会执行。这是防止JSON值注入的最基本且最有效的方法。
如何安全地动态访问JSONB键?
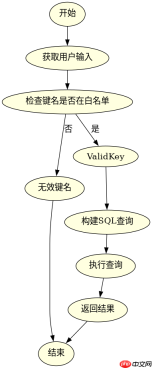
当需要根据用户输入动态访问JSONB对象的特定键时,不能直接将键名拼接到SQL中。推荐使用 ->> 操作符结合参数化查询,或者使用 jsonb_path_query。如果键名不可信,应先进行白名单校验。

将包含oralBroadcastingList、materialList、bgmInfo等字段的JSON视频素材转换为剪映API可用的自然语言描述,用于生成视频制作指令,包括素材匹配、时间轴计算、字幕同步、特殊效果处理等。

-- 假设表users有jsonb列data
-- 方法1:使用 ->> 操作符(推荐用于简单键访问)
SELECT data->>'name' FROM users WHERE id = 1;

-- 方法2:使用 jsonb_path_query(支持更复杂的路径)
SELECT jsonb_path_query(data, '$.name') FROM users WHERE id = 1;

-- 在应用层构建查询时,确保键名来自白名单
allowed_keys = ['name', 'age', 'email']
key = 'name' # 从用户输入获取
if key not in allowed_keys:
    raise ValueError("Invalid key")

query = f"SELECT data->>'{key}' FROM users WHERE id = 1"
# 注意:这里仍然需要小心,因为f-string拼接键名仍有风险
# 更安全的方式是使用参数化查询结合jsonb操作符,但PostgreSQL不支持对操作符右侧进行参数化
# 因此,白名单校验是关键
在上述示例中,虽然 ->> 操作符本身不直接支持参数化键名,但通过在应用层对白名单进行校验,可以确保只有预定义的键名被使用,从而避免注入。对于更复杂的JSON路径,可以使用 jsonb_path_query,其路径表达式也可以部分参数化,但仍需谨慎处理。
如何处理JSONB中的数组元素以避免注入?
当需要访问JSONB数组中的特定元素时,同样需要避免直接拼接索引或值。可以使用 #> 操作符结合参数化查询,或者使用 jsonb_array_elements 函数。对于动态索引,应确保索引为整数且在有效范围内。
jsonb_path_query


