






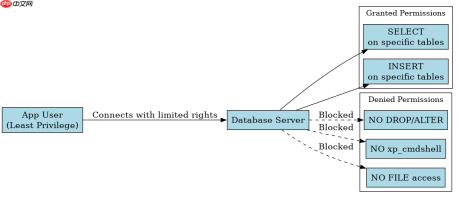
通过限制数据库用户权限来降低sql注入危害,核心做法是遵循最小权限原则,为应用程序分配仅具备必要操作权限的专用账户,严禁使用具有管理或高危操作权限的账号连接业务库。具体而言,应撤销该用户的 drop、alter、grant 等结构变更权限,并禁止执行系统级存储过程如 xp_cmdshell,同时限制其只能访问特定的表而非整个数据库。这样即使攻击者成功注入恶意 sql 语句,也无法删除数据表、修改数据库结构或执行操作系统命令,从而将潜在损失控制在只读或有限写入范围内。
如何配置只读与受限写入权限
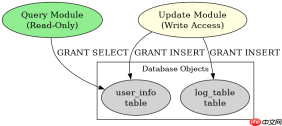
针对查询接口和需要更新数据的接口,分别授予 SELECT 和 UPDATE/INSERT 权限,并明确指定到具体表名。例如,对于仅展示用户信息的页面,数据库用户只需拥有 SELECT 权限;而对于注册功能,则额外授予 INSERT 权限。这种细粒度控制能有效防止注入后的大规模数据泄露或破坏。
-- 创建专用应用用户
CREATE USER 'app_user'@'localhost' IDENTIFIED BY 'strong_password';

-- 授予特定表的只读权限
GRANT SELECT ON mydb.user_info TO 'app_user'@'localhost';

-- 授予特定表的插入权限(用于注册)
GRANT INSERT ON mydb.user_info TO 'app_user'@'localhost';

-- 刷新权限使配置生效
FLUSH PRIVILEGES;
上述代码展示了如何为 MySQL 数据库创建一个名为 app_user 的用户,并仅赋予其对 mydb.user_info 表的 SELECT 和 INSERT 权限。这意味着即使用户输入被注入 UNION SELECT 或 DELETE 语句,由于缺乏 DELETE 或 DROP 权限,攻击将无法执行。预期结果是:合法的查询和插入操作正常执行,而任何尝试删除表或修改结构的注入尝试均会返回 Access denied 错误。
如何禁用高危系统存储过程
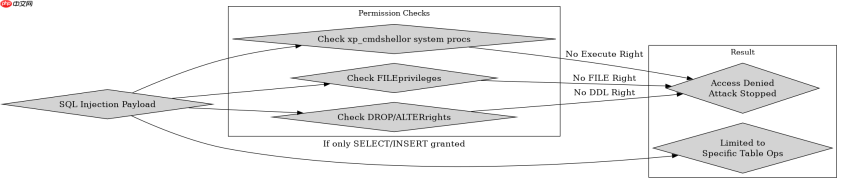
除了表级权限,还需确保应用用户无法调用可能危及服务器安全的系统存储过程。在 SQL Server 中,这包括 xp_cmdshell;在 MySQL 中,需避免授予 FILE 权限以防读取/写入服务器文件,以及禁止执行 mysql.proc 相关操作。通过显式拒绝这些权限,可以阻断注入攻击向操作系统层面的延伸。

-- SQL Server: 禁用 xp_cmdshell 的执行权限
REVOKE EXECUTE ON xp_cmdshell FROM app_user;

-- MySQL: 确保用户没有 FILE 权限
-- GRANT USAGE ON *.* TO 'app_user'@'localhost'; -- USAGE 表示无特殊全局权限
-- 检查并确认未授予 FILE 权限
SHOW GRANTS FOR 'app_user'@'localhost';
这段代码演示了如何在 SQL Server 和 MySQL 中进一步收紧权限。在 SQL Server 中,通过 REVOKE 命令明确撤销 app_user 对 xp_cmdshell 的执行权,防止注入后执行系统命令。在 MySQL 中,通过检查 SHOW GRANTS 确认用户未被授予 FILE 权限,从而避免通过 LOAD_FILE 或 INTO OUTFILE 进行文件操作。预期结果是:任何试图利用存储过程或文件读写功能的注入 payload 都会因权限不足而失败,确保数据库服务与操作系统隔离。
当注入点位于非关键业务表时如何限制影响
如果应用程序存在多个模块,且某些模块涉及非敏感数据(如日志表),可为这些模块分配权限更低的独立用户。例如,日志写入用户仅拥有 INSERT 权限,且无法查询其他表。这样即使日志接口发生注入,攻击者也无法窃取核心业务数据或篡改用户信息。这种基于业务场景的权限隔离,能进一步缩小单个漏洞的影响范围。






