






php 8.1 本身不存在通用的远程代码执行漏洞,若需修复或防范 rce,应重点检查并升级所有已安装的第三方扩展与依赖库至最新稳定版本,同时确保 php 核心版本为最新的维护版(如 8.1.x 的最新补丁),以修补已知 cve。具体做法是运行 `composer update` 更新项目依赖,并通过操作系统的包管理器(如 apt/yum)升级 php 包,从而消除因旧版扩展缺陷导致的执行风险。

如何确认当前 PHP 环境是否存在已知 RCE 漏洞
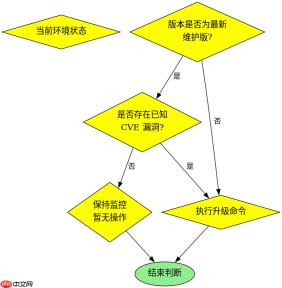
要确认环境安全性,需先获取当前运行的 PHP 精确版本号及已加载的扩展列表,然后对照官方安全公告进行比对。通过命令行执行 `php -v` 可查看主版本,使用 `php -m` 列出模块,任何非官方源编译的扩展或未打补丁的旧版本组件都可能是攻击入口。例如,若发现使用了过量的 GD 或 Exif 扩展且版本低于特定阈值,则存在潜在风险,必须立即替换。
php -v
php -m | grep -i exif
上述命令将输出类似 PHP 8.1.2 (cli) 的版本信息以及加载的扩展名。如果输出的版本号末尾不是最新的 `.x` 补丁号,或者列出的扩展版本较旧,即表明需要升级。开发者应记录这些输出结果,作为后续验证修复效果的基准。
如何通过 Composer 和系统包管理器快速升级依赖
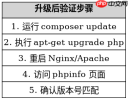
修复步骤的核心在于同步更新应用层依赖与系统层基础库。在 Web 项目根目录下执行 composer update 可以拉取最新的安全补丁版本到 vendor 目录;同时在服务器终端执行 apt-get update && apt-get install --only-upgrade php(Debian/Ubuntu)或 yum update php(CentOS)来刷新底层二进制文件。这种双层更新策略能覆盖从业务逻辑到解释器内核的所有潜在 RCE 向量。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
composer update
sudo apt-get update
sudo apt-get install --only-upgrade php
执行完上述命令后,建议重启 Web 服务器(如 Nginx 或 Apache)以确保新的 PHP 进程加载了更新后的库文件。可以通过创建一个包含 phpinfo() 的临时脚本访问网页,确认版本号已更新至预期状态,从而完成整个修复闭环。
升级后如何验证 RCE 防护是否生效
验证修复效果最直接的方法是尝试触发一个典型的危险函数调用并观察其返回结果。在升级后的环境中,创建测试脚本调用 system('id') 或 eval(),若配置正确且无旧漏洞残留,这些函数应被禁用或抛出异常而非执行系统命令。此外,检查 disable_functions 配置项中是否包含高危函数,确保即使有输入注入也无法逃逸沙箱。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





