






在腾讯云clb七层转发场景下,php获取客户端真实ip的核心做法是读取http请求头中的 x-forwarded-for 字段。由于clb会自动添加该头部,你只需在php代码中通过 $_server['x_forwarded_for'] 或 getenv('x_forwarded_for') 获取即可。需要注意的是,如果应用部署在负载均衡后还有nginx等反向代理,或者存在伪造风险,建议结合 x-real-ip 头部并按逗号分隔取第一个值作为最终源ip。
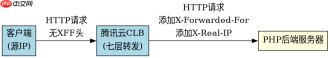
CLB如何修改HTTP请求头以传递源IP
当流量经过腾讯云CLB时,默认情况下后端服务器看到的源IP是CLB实例的IP。为了将用户真实IP传递给PHP,CLB会在HTTP请求中插入 X-Forwarded-For 和 X-Real-IP 两个标准头部。 X-Forwarded-For 是一个列表格式,记录经过的所有代理IP; X-Real-IP 通常只包含最原始的客户端IP。这种机制不需要修改CLB本身的复杂策略,只要后端服务能识别这些头部即可生效。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php // 模拟CLB转发后的请求环境
$_SERVER['HTTP_X_REAL_IP'] = '1.2.3.4';
$_SERVER['HTTP_X_FORWARDED_FOR'] = '1.2.3.4, 5.6.7.8';

// 获取真实IP的逻辑
function getRealIp() {
    $ip = $_SERVER['HTTP_X_REAL_IP'] ?? '';
    if (!$ip) {
        $xff = $_SERVER['HTTP_X_FORWARDED_FOR'] ?? '';
        if ($xff) {
            $ips = explode(',', $xff);
            $ip = trim($ips[0]);
        }
    }
    return $ip ?: $_SERVER['REMOTE_ADDR'];
}

echo getRealIp(); // 输出: 1.2.3.4
?>
PHP代码中如何安全解析X-Forwarded-For
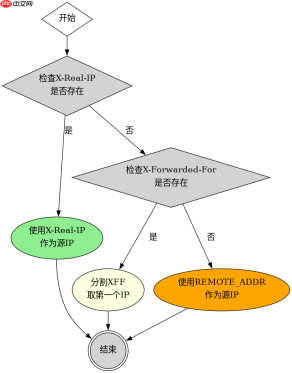
在PHP应用中直接读取 X-Forwarded-For 存在被客户端伪造的风险,因为攻击者可以在HTTP请求中手动设置该头部。因此,安全的做法是优先信任CLB或Nginx设置的 X-Real-IP,因为它通常由中间件严格控制且不易被前端篡改。如果必须使用 X-Forwarded-For,应将其视为一个IP列表,并取第一个非空IP作为源IP。同时,建议配置Web服务器(如Nginx)忽略来自非可信代理的伪造头部,确保只有经过CLB的请求才携带有效的IP信息。
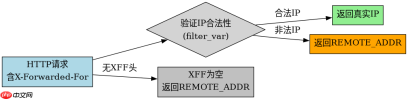
X-Forwarded-For
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





