






移动网络下php获取的客户端ip频繁变化,是因为运营商普遍采用nat(网络地址转换)技术,导致同一基站下的多个用户共享同一个公网出口ip,且该ip会随用户位置切换或会话重置而动态分配。要解决这一问题,不能仅依赖单一的`remote_addr`,而应结合http头信息、服务器配置以及业务逻辑进行综合处理,例如优先信任可信代理头的ip,并在必要时引入设备指纹或session机制来维持用户身份的一致性。
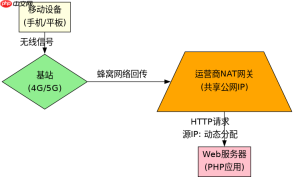
为什么移动网络会导致IP频繁变动
移动网络IP变化的核心原因在于运营商级NAT(CGNAT)。在4G/5G网络中,为了节省IPv4地址资源,运营商不会为每个手机分配独立的公网IP,而是将成百上千个用户的流量汇聚到少数几个公网IP上。当用户在移动过程中切换基站,或者长时间保持连接后,运营商会重新分配一个临时的公网IP给该会话。因此,从Web服务器的视角看,来自不同物理位置或不同时间段的请求,其源IP地址可能完全不同,即使它们实际上来自同一个用户设备。
<?php // 示例:基础IP获取逻辑
function get_client_ip() {
    $ip = $_SERVER['REMOTE_ADDR'];

    // 检查是否经过反向代理
    if (!empty($_SERVER['HTTP_X_FORWARDED_FOR'])) {
        $ips = explode(",", $_SERVER['HTTP_X_FORWARDED_FOR']);
        $ip = trim($ips[0]);
    } elseif (!empty($_SERVER['HTTP_CLIENT_IP'])) {
        $ip = $_SERVER['HTTP_CLIENT_IP'];
    }

    return $ip;
}

// 模拟多次调用
for ($i = 0; $i < 3; $i++) {
    echo "Request $i IP: " . get_client_ip() . "\n";
}
?>
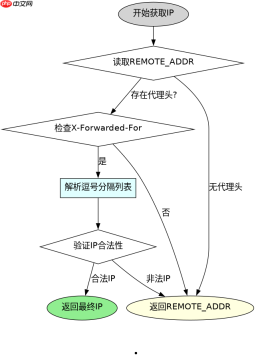
上述代码展示了标准的IP获取流程。在移动网络环境下,直接运行此代码会发现,随着时间推移或网络状态改变,输出的IP地址会发生跳变。这是因为`REMOTE_ADDR`始终反映的是与服务器建立TCP连接的最近一跳IP地址。如果用户处于NAT网关之后,这个地址就是运营商分配的临时公网IP。这种变化是网络层的正常行为,而非程序错误。
如何准确识别移动端的真实来源
为了应对IP漂移,开发者需要调整获取策略,重点在于解析HTTP头部中的代理信息,并过滤掉不可信的值。移动设备通常通过运营商网关访问互联网,这些网关可能会设置`X-Forwarded-For`或`X-Real-IP`头。然而,由于这些头信息可由客户端伪造,必须确保只有经过可信代理转发的请求才采信其中的IP值。此外,结合User-Agent分析可以辅助判断是否为移动端,但核心仍在于IP解析逻辑的健壮性。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php // 示例:增强型IP获取与安全校验
function get_trusted_client_ip() {
    $trustedProxies = ['10.0.0.0/8', '172.16.0.0/12', '192.168.0.0/16']; // 内网段示例
    $ip = $_SERVER['REMOTE_ADDR'] ?? '';

    // 检查X-Forwarded-For
    if (!empty($_SERVER['HTTP_X_FORWARDED_FOR'])) {
        $forwardedIps = array_map('trim', explode(',', $_SERVER['HTTP_X_FORWARDED_FOR']));
        // 取第一个非空IP,通常是最原始客户端IP
        foreach ($forwardedIps as $candidateIp) {
            if (filter_var($candidateIp, FILTER_VALIDATE_IP)) {
                $ip = $candidateIp;
                break;
            }
        }
    }

    // 简单校验:排除明显非法IP
    if (!filter_var($ip, FILTER_VALIDATE_IP)) {
        $ip = '0.0.0.0';
    }

    return $ip;
}

echo "Trusted IP: " . get_trusted_client_ip();
?>
这段代码引入了对`X-Forwarded-For`头的解析,并尝试从中提取最原始的客户端IP。在移动网络场景中,如果运营商网关正确设置了该头,程序就能获取到更稳定的标识。需要注意的是,某些激进的网络环境可能会清空或修改这些头,因此该方法并非万能。建议将此逻辑封装为独立函数,便于后续根据实际网络拓扑调整可信代理列表。
基于Session ID的稳定用户追踪方案
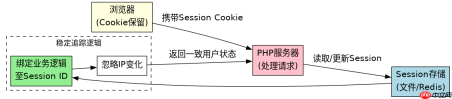
鉴于IP地址在移动网络下的不稳定性,将其作为唯一用户标识是不可靠的。更稳健的做法是放弃依赖IP进行用户状态管理,转而使用Session ID或Device Fingerprint。PHP内置的Session机制天然适合此场景:无论IP如何变化,只要浏览器Cookie保留,Session ID就保持不变。通过将关键业务逻辑绑定到Session ID而非IP,可以有效规避IP漂移带来的问题。同时,可结合简单的设备指纹技术(如合并User-Agent、屏幕分辨率等)增加安全性。
<?php session_start();

// 生成或复用Session ID
if (!isset($_SESSION['user_id'])) {
    $_SESSION['user_id'] = uniqid('user_', true);
}

$currentSessionId = $_SESSION['user_id'];
$currentIp = $_SERVER['REMOTE_ADDR'] ?? 'Unknown';

// 记录日志:展示IP变化但Session不变
error_log("Session: {$currentSessionId}, IP: {$currentIp}");

echo "Stable User ID: " . $currentSessionId . "\n";
echo "Current IP: " . $currentIp . "\n";
?>
运行上述代码,即使在移动网络下IP频繁跳动,`$_SESSION['user_id']`也将保持一致。这证明了将用户身份与网络层地址解耦的重要性。在实际开发中,应确保Session存储安全,并合理设置过期时间,以平衡用户体验与系统资源消耗。对于高安全需求场景,可进一步引入HTTPS和Token验证机制。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





