






Apache环境下PHP8.1漏洞修复与安全加固指南
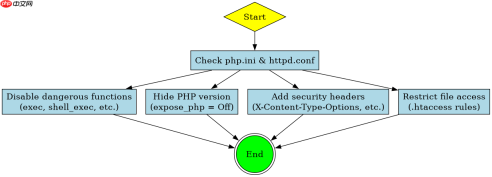
在apache环境下运行php 8.1时,核心修复与加固手段包括关闭危险函数、限制文件访问权限、隐藏版本信息以及配置安全响应头。具体做法是修改php.ini禁用如exec等高风险函数,通过.htaccess或apache配置拒绝直接访问敏感文件,并在httpd.conf中移除servertokens和serversignature设置以消除指纹泄露。
如何防止敏感配置文件被外部访问
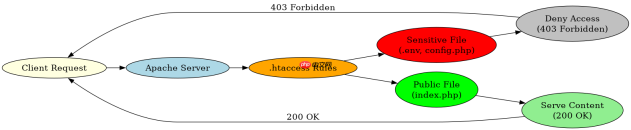
防止敏感配置文件(如.env、composer.json)被下载的关键在于Web服务器层面的访问控制。通过在Apache配置中添加规则,明确拒绝所有对以点号开头的文件或特定扩展名文件的请求,可以彻底阻断此类泄露风险。
# Apache .htaccess 示例
<filesmatch require all denied>/FilesMatch

# 或者针对特定敏感文件
<file require all denied>/File</file></filesmatch>
上述配置确保了对隐藏文件和特定配置文件的直接访问被拒绝,返回403 Forbidden状态码。这是保护应用配置数据的第一道防线。
PHP 8.1中哪些默认行为需要调整以提升安全性
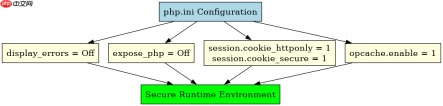
PHP 8.1默认启用了部分安全特性,但仍需手动调整php.ini中的关键参数以符合生产环境要求。必须显式禁用display_errors以防止错误信息泄露,并设置expose_php = Off来隐藏X-Powered-By头部。此外,建议启用opcache以提升性能并减少内存占用,同时配置session.cookie_httponly和session.cookie_secure以增强会话安全性。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
[Core]
display_errors = Off
expose_php = Off

[Session]
session.cookie_httponly = 1
session.cookie_secure = 1
session.use_strict_mode = 1

[OPcache]
opcache.enable = 1
opcache.validate_timestamps = 0
这些设置确保了错误信息不会暴露给终端用户,会话Cookie具有HttpOnly和Secure标志,且OPcache已启用。这构成了PHP运行时层面的基础安全基线。
基于程序中某个输入、条件或结果的具体问题
当程序接收到未经验证的HTTP请求头(如X-Forwarded-For)时,若直接用于日志记录或逻辑判断,可能导致日志注入或IP伪造。在PHP 8.1中,应使用filter_input()函数配合FILTER_VALIDATE_IP过滤器来清洗输入,确保只有合法的IP地址被处理。对于其他非IP类型的输入,应使用htmlspecialchars()进行转义以防止XSS攻击。
例如,在处理客户端IP时:
<?php $ip = filter_input(INPUT_SERVER, 'HTTP_X_FORWARDED_FOR', FILTER_VALIDATE_IP);
if ($ip === false || $ip === null) {
    // 处理无效IP的情况
    $ip = $_SERVER['REMOTE_ADDR'];
}
echo htmlspecialchars($ip, ENT_QUOTES, 'UTF-8');
?>
此代码片段展示了如何安全地获取和输出IP地址,避免了潜在的注入风险。在实际应用中,应根据具体业务需求选择适当的过滤和验证策略。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





