






thinkphp8 调 smtp 发送邮件异常时,结合日志定位握手故障的核心做法是开启 phpmailer 的 smtp 调试模式并捕获其抛出的异常。通过设置 $mail->smtpdebug 为 2 或 3,可以在日志中记录完整的 smtp 交互过程(包括 ehlo、auth login 等命令及服务器响应),从而判断是网络不通、端口错误、认证失败还是 ssl/tls 证书问题。同时,在 thinkphp 的配置文件中正确配置 smtp_host、smtp_port、smtp_user、smtp_pass 以及 smtp_secure(如 ssl 或 tls),并确保代码块能捕获 phpmailer\exception 异常,将详细错误信息写入应用日志。

如何开启 SMTP 调试模式以获取完整交互日志
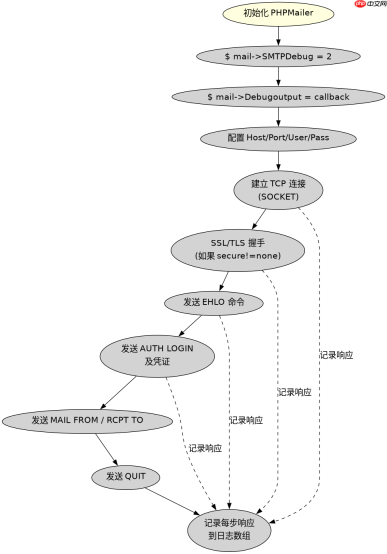
要获取详细的握手日志,需要在初始化 PHPMailer 实例后,显式开启调试功能。默认情况下,PHPMailer 不会输出任何调试信息,因此必须设置 $mail->SMTPDebug 属性。设置为 2 会输出客户端和服务器的所有通信内容,这是排查握手故障最关键的步骤。这些日志通常需要通过自定义的日志处理器或回调函数,将其重定向到 ThinkPHP 的日志文件中,而不是直接输出到浏览器或控制台,以便后续分析。
use PHPMailer\PHPMailer\PHPMailer;
use PHPMailer\PHPMailer\SMTP;
use PHPMailer\PHPMailer\Exception;

try {
    $mail = new PHPMailer(true);
    // 开启调试模式,2表示输出所有通信细节
    $mail->SMTPDebug = SMTP::DEBUG_SERVER;

    // 设置调试信息的输出方式,这里我们手动收集日志
    $debugLog = [];
    $mail->Debugoutput = function($str, $level) use (&$debugLog) {
        $debugLog[] = sprintf("[%d] %s", $level, $str);
    };

    // 配置 SMTP 参数
    $mail->isSMTP();
    $mail->Host       = config('email.smtp_host');
    $mail->SMTPAuth   = true;
    $mail->Username   = config('email.smtp_user');
    $mail->Password   = config('email.smtp_pass');
    $mail->SMTPSecure = config('email.smtp_secure', 'ssl'); // 注意:部分新服务器要求 tls
    $mail->Port       = config('email.smtp_port', 465);

    $mail->setFrom(config('email.from_address'), config('email.from_name'));
    $mail->addAddress('recipient@example.com');
    $mail->Subject = 'Test Email';
    $mail->Body    = 'This is a test email.';

    $mail->send();
    echo 'Message sent successfully';
} catch (Exception $e) {
    // 将调试日志和异常信息一起记录
    file_put_contents('runtime/log/smtp_debug.log', implode("\n", $debugLog) . "\nException: " . $e->getMessage() . "\n", FILE_APPEND);
}
上述代码展示了如何在 ThinkPHP 环境中集成 PHPMailer 并捕获调试日志。关键点在于 $mail->SMTPDebug = SMTP::DEBUG_SERVER; 这行代码,它激活了底层的 socket 通信监听。接着,通过匿名函数赋值给 $mail->Debugoutput,我们将原本可能打印到屏幕的内容收集到一个数组中。当发送失败抛出 Exception 时,我们在 catch 块中将收集到的 $debugLog 和异常消息一并写入文件。这样,开发者就可以查看类似 “220 Service ready”, “EHLO domain”, “535 Authentication failed” 这样的具体交互步骤,从而精准定位是在哪一步握手失败。
常见握手故障类型及日志特征分析
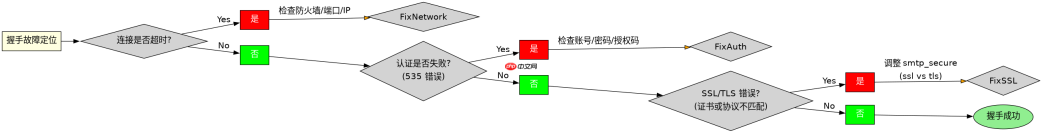
根据 SMTP 协议的工作流程,握手故障通常发生在连接建立、身份验证或加密协商三个阶段。通过分析调试日志中的特定状态码和错误信息,可以快速区分故障类型。例如,如果日志显示无法连接到主机,通常是网络或防火墙问题;如果显示认证失败,则是账号密码错误或需要授权码;如果显示证书错误,则是 SSL/TLS 配置不匹配。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
// 假设从日志中提取的关键片段分析示例
// 场景1: 连接超时
// [0] Connection: opening to smtp.example.com:25, timeout=300, options=array()
// [1] Error: Connection timed out
// 结论: 检查防火墙是否放行25端口,或尝试更换为465(SSL)或587(TLS)

// 场景2: 认证失败
// [0] SERVER -> CLIENT: 220 smtp.example.com ESMTP
// [0] CLIENT -> SERVER: EHLO mydomain.com
// [0] SERVER -> CLIENT: 250-smtp.example.com... 250-AUTH LOGIN PLAIN
// [0] CLIENT -> SERVER: AUTH LOGIN
// [0] SERVER -> CLIENT: 334 VXNlcm5hbWU6
// [0] CLIENT -> SERVER: cGFzc3dvcmQ=
// [0] SERVER -> CLIENT: 535 5.7.8 Authentication credentials invalid
// 结论: 用户名或密码错误,或者邮箱服务商要求使用“授权码”而非登录密码

// 场景3: SSL/TLS 握手失败
// [0] Connection: opening to smtp.example.com:465, timeout=300, options=array("ssl"=>true)
// [0] Error: Unable to find a socket transport "ssl" - perhaps it needs to be enabled with OpenSSL?
// 结论: PHP 环境未启用 openssl 扩展,或在配置中错误地使用了 ssl 但服务器只支持 tls
在实际排查中,应重点关注日志中的 SERVER -> CLIENT 响应行。常见的 SMTP 状态码包括:220 表示服务就绪,250 表示请求动作成功,334 表示等待下一步输入(如密码),535 表示认证失败,554 表示事务失败。如果日志在某个步骤中断,说明该步骤之后的操作未能执行。例如,如果在 AUTH LOGIN 之后立即出现 535 错误,则明确指向凭证问题。如果连接阶段就报错,则需检查 smtp_host 和 smtp_port 是否正确,以及服务器是否要求特定的加密方式(smtp_secure)。确保 ThinkPHP 配置文件中的这些值与邮件服务商提供的文档一致,特别是对于 Gmail、QQ 邮箱等第三方服务,往往需要使用特定的端口和授权码。
基于 SMTPSecure 参数 ssl 与 tls 切换的具体问题
在 ThinkPHP8 配置中,smtp_secure 参数决定了连接时的加密协议。很多开发者在遇到握手故障时,忽略了 ssl 和 tls 的区别,导致即使端口正确也无法建立安全连接。例如,Gmail 推荐使用 465 端口配合 ssl,而 587 端口则必须使用 tls。如果配置错误,PHPMailer 会在握手阶段抛出异常,因为服务器期望的加密协商方式与客户端不一致。
// 修正后的配置示例,针对不同的邮件服务商
// QQ 邮箱: 建议使用 465 + ssl, 或 587 + tls
// 阿里云企业邮: 通常使用 465 + ssl

$config = [
    'smtp_host' => 'smtp.qq.com',
    'smtp_port' => 465,
    'smtp_secure' => 'ssl', // 关键:端口465对应ssl
    'smtp_user' => 'your@qq.com',
    'smtp_pass' => 'your_authorization_code', // 非登录密码
];

// 如果切换到587端口,必须改为tls
$config['smtp_port'] = 587;
$config['smtp_secure'] = 'tls';
当 smtp_secure 设置为 ssl 时,PHPMailer 会使用 stream_context_create 创建 SSL 上下文进行连接。如果服务器不支持 SSL 或证书不受信任,握手会失败。反之,如果设置为 tls,则先建立明文连接,然后通过 STARTTLS 命令升级为加密连接。这种差异会导致完全不同的日志表现。因此,在排查握手故障时,务必核对邮件服务商官方文档推荐的端口和加密组合,并在 ThinkPHP 配置中严格对应。如果不确定,可以尝试分别测试 465/ssl 和 587/tls 两种组合,观察哪种组合能在日志中产生完整的 220-250-334-235 成功序列。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





