






在多层代理转发场景下,php 追溯最初客户端 ip 的核心做法是读取 http_x_forwarded_for 请求头,并取该逗号分隔列表中的第一个值。由于中间代理可能伪造或追加 ip,必须结合可信代理白名单进行校验,只信任来自已知内部网络段的请求,从而确保获取到的是真实的客户端地址。
如何从 HTTP_X_FORWARDED_FOR 提取真实 IP
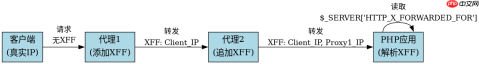
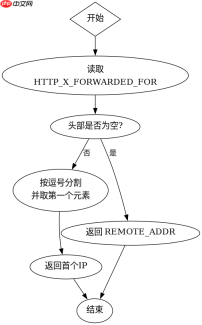
直接回答:通过解析 $_SERVER['HTTP_X_FORWARDED_FOR'] 字符串并分割获取首个元素。当请求经过多个代理时,该头部会累积所有经过的 IP,格式为 client, proxy1, proxy2,最左侧即为原始客户端 IP。
$header = $_SERVER['HTTP_X_FORWARDED_FOR'] ?? '';
$ips = array_map('trim', explode(',', $header));
$realIp = $ips[0] ?? '0.0.0.0';
echo $realIp;
上述代码将头部按逗号拆分,去除空格后取索引 0 的值。若头部为空,则回退到默认值。此方法简单直接,但未处理安全性问题,需配合白名单使用。
如何验证代理链的可信性
直接回答:通过检查请求来源 IP 是否在预设的可信代理网段内,只有可信代理传来的 X-Forwarded-For 数据才被视为有效。不可信的公网请求应忽略该头部,转而使用 REMOTE_ADDR。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

$trustedProxies = ['192.168.1.0/24', '10.0.0.0/8'];
$clientIp = $_SERVER['REMOTE_ADDR'];
$isTrusted = false;

foreach ($trustedProxies as $proxy) {
    if (ip_in_range($clientIp, $proxy)) {
        $isTrusted = true;
        break;
    }
}

if ($isTrusted && !empty($_SERVER['HTTP_X_FORWARDED_FOR'])) {
    $headers = explode(',', $_SERVER['HTTP_X_FORWARDED_FOR']);
    $realIp = trim($headers[0]);
} else {
    $realIp = $clientIp;
}
代码首先获取当前连接者的 IP(即最后一个代理),判断其是否属于可信列表。若是,则解析 X-Forwarded-For 获取真实 IP;否则直接使用当前连接 IP。这防止了外部用户伪造头部欺骗系统。
当 X-Forwarded-For 被截断或伪造时如何处理
直接回答:如果中间代理配置不当,可能会丢弃原有头部或只保留部分 IP,此时应依赖 REMOTE_ADDR 作为最终兜底。同时,可结合 HTTP_CLIENT_IP 进行辅助判断,但该头部极易伪造,优先级最低。
$finalIp = $_SERVER['REMOTE_ADDR'];

if (!empty($_SERVER['HTTP_X_FORWARDED_FOR'])) {
    $xff = explode(',', $_SERVER['HTTP_X_FORWARDED_FOR']);
    $candidate = trim($xff[0]);
    // 仅当候选 IP 格式合法且非私有保留地址时才考虑
    if (filter_var($candidate, FILTER_VALIDATE_IP)) {
        $finalIp = $candidate;
    }
}

echo $finalIp;
此逻辑优先尝试从 X-Forwarded-For 提取,但增加了对 IP 格式的合法性校验。若提取失败或格式非法,则回退到 REMOTE_ADDR。这种分层处理确保了在各种异常情况下仍能获得一个有效的 IP 地址,尽管其准确性可能因代理行为而异。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





