






在ubuntu 22.04上修复php 8.1的安全漏洞,最直接且有效的做法是通过官方源或ppa升级至最新的补丁版本。执行 sudo apt update 和 sudo apt upgrade php8.1 即可拉取并安装包含安全修复的最新包,无需手动编译或修改源码。此操作会自动替换存在漏洞的二进制文件和扩展库,确保服务重启后生效。

如何确认当前安装的PHP 8.1是否存在已知高危漏洞
要确认当前环境是否面临风险,需检查已安装的PHP版本与CVE列表的对应关系。通过 php -v 查看主版本号,并使用 dpkg -l | grep php8.1 查看具体构建版本。若版本号低于最新安全补丁版本(如8.1.x中的最新小版本),则极可能受近期披露的漏洞影响,例如反序列化或内存破坏类问题。
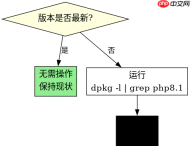
sudo apt update
sudo apt list --upgradable | grep php8.1
php -v
dpkg -l | grep php8.1
运行上述命令后,观察 apt list 的输出。若有可升级项,说明仓库中存在修复后的版本。若 php -v 显示的版本号末尾为 .x-ubuntu22.04 且 x 不是最新,即存在滞后。建议立即执行升级以消除隐患。
升级过程中哪些PHP扩展模块需要特别关注其兼容性
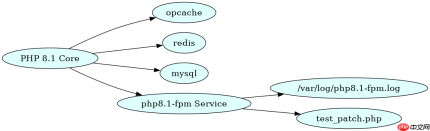
在升级PHP核心时,第三方扩展如 opcache、redis 或 memcached 可能会因ABI变更而加载失败。重点检查 php.ini 中启用的扩展列表,并确保它们也同步更新至支持PHP 8.1最新版本的二进制包。某些PECL扩展可能需要重新编译,但官方源提供的扩展通常随核心一起更新,无需额外操作。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
sudo apt install --only-upgrade php8.1-opcache php8.1-redis php8.1-mysql
sudo systemctl restart php8.1-fpm
php -m | grep -E 'opcache|redis|mysql'
执行升级命令后,重启PHP-FPM服务。使用 php -m 验证关键扩展是否成功加载。若出现 Module not found 错误,需单独重装对应扩展包。保持核心与扩展版本一致是避免运行时崩溃的关键。
升级完成后如何验证PHP服务已应用安全补丁
验证补丁是否生效,可通过创建测试脚本调用受影响的功能点,或检查PHP内部版本号。更稳妥的方式是查看系统日志和服务状态,确保无报错信息。同时,可使用 php -i 获取详细配置信息,核对编译参数和版本标识。
<?php // test_patch.php
if (version_compare(PHP_VERSION, '8.1.29', '>=')) {
    echo "Version is safe: " . PHP_VERSION;
} else {
    echo "Version is vulnerable: " . PHP_VERSION;
}
?>
将上述代码保存为 test_patch.php 并运行 php test_patch.php。若输出显示版本号大于等于最新安全版本,则补丁已应用。同时检查 /var/log/php8.1-fpm.log 确认服务启动正常,无模块加载失败的警告。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





